
「うちのような小さな会社は狙われない」。そう考えて、情報漏洩の対策を後回しにしている中小企業は少なくありません。
しかし、取引先とつながる中小企業は、大企業への攻撃の入口として狙われることがあります。メールの誤送信やパソコンの紛失など、攻撃とは関係のない原因で情報が漏れることもあります。
この記事では、公的機関の資料をもとに、中小企業が情報漏洩対策を進める順番と、具体的な対策、漏えいが起きたときの対応、費用の考え方までを整理します。
中小企業でも情報漏洩対策が必要な理由
取引先への攻撃の入口にされる
IPA(情報処理推進機構)が2026年1月に公表した「情報セキュリティ10大脅威 2026」の組織編では、1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」でした(出典:IPA「情報セキュリティ10大脅威 2026」)。
サプライチェーンを狙った攻撃とは、守りの固い大企業を直接狙うのではなく、取引先や委託先の中小企業を経由して侵入する手口です。自社の情報だけでなく、預かっている取引先の情報まで漏れれば、取引の継続にも影響します。
実際の被害も中小企業に広がっています。警察庁によると、令和8年上半期のランサムウェアの被害報告件数は123件で、半期の件数としては統計を取り始めた令和2年下半期以降で最多でした。被害を受けた組織を規模別に見た結果について、警察庁は次のように述べています。
ランサムウェア攻撃の被害企業について、組織の規模別で見ると、前年と同様に中小企業が約6割を占めている。
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月)
同じ資料では、被害に遭った組織へのアンケートで、復旧に総額1,000万円以上を要した組織が全体の6割を占め、1か月未満で復旧できた組織は5割弱にとどまったとされています(出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」)。「小さな会社は狙われない」という前提は、統計の上でも成り立たなくなっています。
漏えいの原因は外部の攻撃だけではない
同じ10大脅威の組織編には、「内部不正による情報漏えい等」も7位に入っています。退職者による顧客情報の持ち出しや、社員の不注意による誤送信など、社内に原因があるケースも少なくありません。総務省の「令和6年通信利用動向調査」でも、過去1年間にインターネットの利用で何らかの被害を受けた企業は46.2%で、内容は「標的型メールの送付」が29.1%、「ウイルスを発見又は感染」が23.6%でした(出典:総務省「令和6年通信利用動向調査の結果(概要)」)。
2026年版では「AIの利用をめぐるサイバーリスク」が3位に初めて選ばれました。生成AIに社外秘の情報を入力してしまうなど、新しい形の漏えいにも注意が必要です。
法律上の報告義務がある
個人情報保護法では、一定の条件に当たる個人データの漏えいが起きた場合、個人情報保護委員会への報告と本人への通知が義務になっています(出典:e-Gov法令検索「個人情報の保護に関する法律」第26条)。規模の小さい事業者も対象です。詳しくは後の章で説明します。
情報漏洩の主な原因
対策を考える前に、情報が漏れる経路を整理しておくと、どこから手を付けるべきかが見えてきます。
| 原因の分類 | 具体例 | 主な対策の方向 |
|---|---|---|
| 外部からの攻撃 | ランサムウェア、不正アクセス、標的型のメール | ソフトの更新、ウイルス対策、アクセスの制限、バックアップ |
| 社員の不注意 | メールの誤送信、パソコンやUSBメモリの紛失、共有設定の誤り | ルールの整備、送信前の確認、暗号化、教育 |
| 内部不正 | 退職予定者による顧客情報の持ち出し | 権限の最小化、操作ログの記録、退職時の手続き |
| 委託先・取引先 | 委託先からの漏えい、取引先を装ったメール | 委託先の管理、契約での取り決め |
| 新しい道具の使い方 | 生成AIやクラウドサービスへの機密情報の入力 | 利用ルールの策定、使ってよいサービスの指定 |
中小企業では、最初の2つへの備えが特に重要です。ただ、退職者による持ち出しのように、起きてから気づく内部の原因も見落とせません。
まず取り組みたい基本の対策
IPAの「中小企業の情報セキュリティ対策ガイドライン」は、2026年3月に第4.0版が公開されました。この版では、はじめに取り組むべき対策として、従来の「情報セキュリティ5か条」に「バックアップを取ろう!」を加え、「情報セキュリティ6か条」としています(出典:IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版)。
ガイドラインの内容をもとに、まず取り組みたい基本の対策を整理すると、次のとおりです。
- パソコンやソフトウェアを最新の状態に保つ
- ウイルス対策ソフトを導入する
- パスワードを強くし、使い回さない
- ファイルやクラウドの共有設定を見直す
- 攻撃の手口を知り、社内で共有する
- 重要なデータのバックアップを取る
どれも費用がかからないか、小さく始められる対策です。高価な製品を入れる前に、この6つができているかを確かめることが出発点になります。
自社の状況を診断する
IPAは、ガイドラインの付録として「5分でできる!情報セキュリティ自社診断」を公開しています。質問に答えていくと、自社の対策の弱いところが分かる仕組みです。第4.0版では、外部から内部ネットワークへの不要な通信の遮断や、Webサイトの安全な運用に関する項目も加わりました。
まずはこの診断で現状を確かめ、点数の低い分野から手を付けると、限られた時間で効果を出しやすくなります。
ルール・技術・人の3つの面で対策を進める
基本の対策ができたら、次は「ルール」「技術」「人」の3つの面から対策を固めていきます。どれか1つだけでは漏えいを防ぎきれません。IPAが全国の中小企業4,191社を対象に行った調査では、OSやソフトウェアの最新化(73.0%)やウイルス対策ソフトの導入(71.4%)は進んでいる一方、脅威情報を社内で共有する仕組み(37.9%)、対策のルール化(39.2%)、緊急時の体制整備(39.8%)は4割に届きませんでした(出典:IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)。
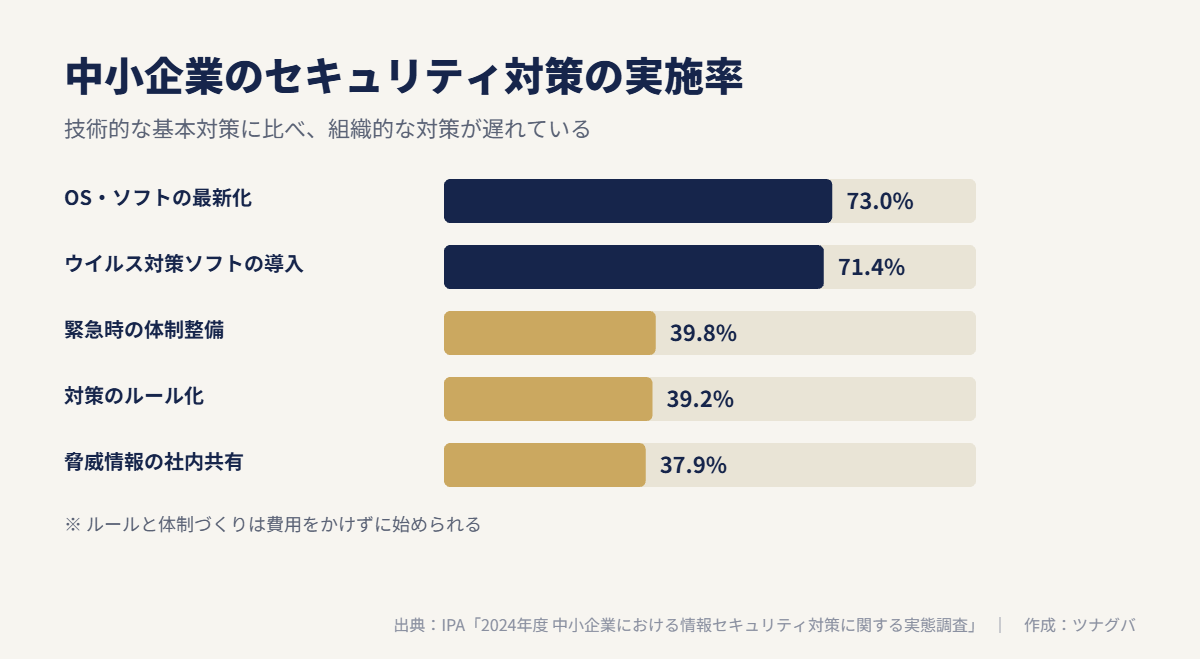
組織的に取り組む必要のあるセキュリティ対策が進んでいないことがうかがえます
出典:IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書について(2025年5月27日)
道具は入っていても、ルールと体制が追いついていない。これが多くの中小企業の現状です。以下では、遅れがちなルールと人の面も含めて、対策の進め方を整理します。
ルールを決める
- 情報セキュリティの基本方針を定め、社内に示す
- 扱う情報を「社外秘」「社内限り」「公開」などに分け、扱い方を決める
- パソコンやUSBメモリの持ち出し、私物の端末の業務利用のルールを決める
- 生成AIやクラウドサービスに入力してよい情報の範囲を決める
- 退職時のアカウント停止や、貸与品の返却の手順を決める
IPAのガイドラインには、基本方針や関連規程のサンプルが付録として用意されています。一から作らず、サンプルを自社に合わせて直すと負担を抑えられます。
情報を区分して管理することには、法的な意味もあります。経済産業省によると、不正競争防止法で守られる営業秘密は「有用性」「秘密管理性」「非公知性」の3つの要件を満たす情報です(出典:経済産業省「営業秘密~営業秘密を守り活用する~」)。社外秘として区分し、扱い方を決めておくことは、秘密として管理していた証しにもなります。同じページでは、具体的な対策をまとめた「秘密情報の保護ハンドブック」(2024年2月改訂)も公開されています。
委託先と取引先との関係を整える
業務の一部を外部に任せている場合、委託先から情報が漏れることもあります。10大脅威 2026で2位に入った「サプライチェーンや委託先を狙った攻撃」は、自社が被害者になる場合だけでなく、自社が取引先にとっての弱い入口になる場合も含みます。
- 委託先に渡す情報を、業務に必要な範囲に絞る
- 契約で、秘密の保持、再委託の条件、事故が起きたときの連絡を取り決める
- 取引先を装ったメールで振込先の変更を求められたら、電話など別の手段で確かめる
- 取引先から求められたセキュリティの確認事項に、正直に答えられる状態にしておく
自社が対策を進めていることを取引先に説明できれば、信頼にもつながります。IPAの調査では、発注元から情報セキュリティに関する要請を受けた経験がある企業は1割強で、要請の内容は「秘密保持のための措置」が79.6%を占めました(出典:IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)。IPAの「SECURITY ACTION」は、中小企業が対策に取り組むことを自ら宣言する制度で、取り組みを示す方法の一つです(出典:IPA「SECURITY ACTION」)。
技術で守る
- アカウントの権限を、仕事に必要な範囲に絞る
- 多要素認証(パスワードに加えてスマートフォンなどで確認する仕組み)を使う
- パソコンの記憶装置を暗号化し、紛失しても読み取られにくくする
- USBメモリなどの外部記憶媒体の利用を制限する
- 誰が、いつ、どのファイルを操作したかを記録する
最後の操作の記録は、内部不正の抑止と、漏えいが起きたときの原因調査の両方に役立ちます。IPAの「組織における内部不正防止ガイドライン」は、内部不正防止の基本原則の一つに「捕まるリスクを高める(やると見つかる)」を挙げ、管理や監視の強化を求めています(出典:IPA「組織における内部不正防止ガイドライン」第5版)。記録が残っていると社員が知っているだけでも、不正な持ち出しを思いとどまらせる効果が期待できます。
パソコンのセキュリティ対策と操作ログの管理をまとめて行いたい場合は、ツナグバに掲載しているセキュリティ対策とログ管理のソフトウェアのようなサービスも比較の候補になります。
人を育てる
- 入社時と年に1回程度、情報の扱いについて研修を行う
- 実際にあった手口(取引先を装ったメールなど)を社内で共有する
- 不審なメールを開いてしまったときに、すぐ報告できる窓口を決める
- 報告した人を責めない雰囲気をつくる
最後の点は大切です。ミスを報告すると叱られる職場では、報告が遅れ、被害が広がります。早く報告したことを評価する姿勢を、経営者が示すことが効果的です。
優先順位の付け方
すべての対策を一度に進めるのは、中小企業には現実的ではありません。次の基準で優先順位を付けると進めやすくなります。
- 漏れたときの影響が大きい情報(顧客の個人情報、取引先から預かった情報、技術情報)から守る
- 費用がかからない対策(更新、パスワード、共有設定、ルール)を先に行う
- 起きやすい事故(誤送信、紛失、不審なメール)への備えを優先する
- 取引先から求められている対策があれば、それを早めに満たす
取引先との契約や、発注元からのセキュリティに関する確認書で、特定の対策を求められることも増えています。求められている内容を確認し、自社の対策の計画に組み込んでください。
情報漏洩が起きたときの対応
対策をしていても、漏えいを完全に防ぐことはできません。起きたときにどう動くかを決めておくことも、対策の一部です。
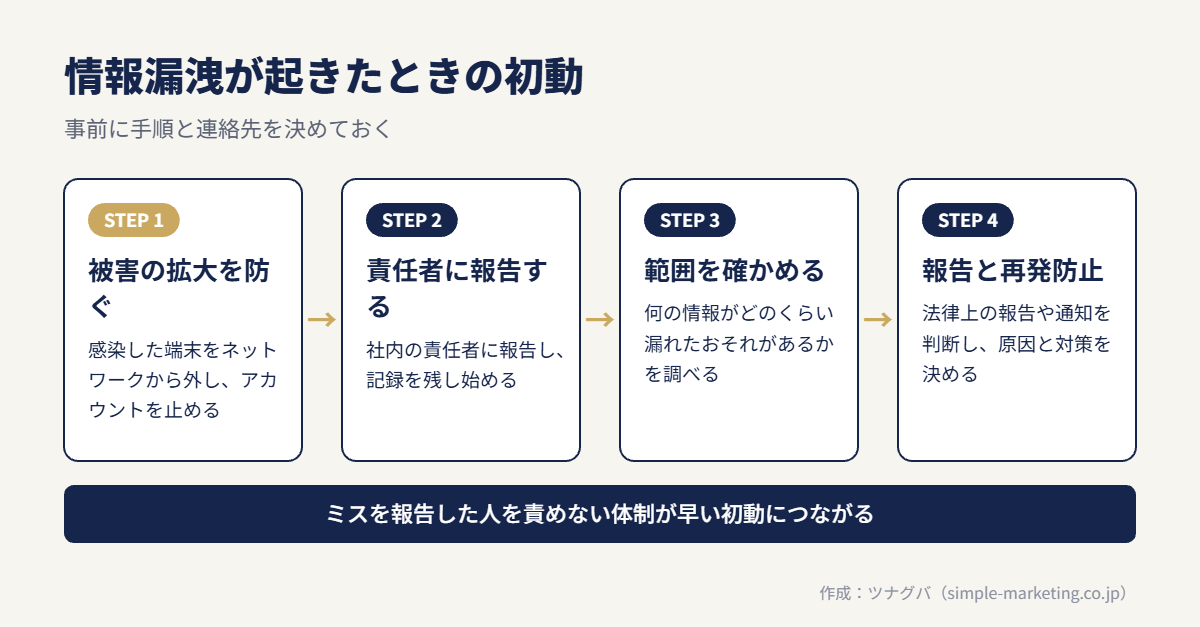
初動の流れ
- 被害の拡大を防ぐ(感染したパソコンをネットワークから外す、アカウントを止める)
- 社内の責任者に報告し、記録を残し始める
- 何の情報が、どのくらい漏れたおそれがあるかを確かめる
- 必要に応じて、取引先、警察、専門の相談窓口に連絡する
- 法律上の報告や本人への通知が必要かを判断する
- 原因を調べ、再発を防ぐ対策を決める
IPAのガイドラインの付録には「中小企業のためのセキュリティインシデント対応の手引き」があります。事前に読み、連絡先の一覧を作っておくと、いざというときに慌てずに済みます。
個人情報保護委員会への報告義務
個人情報保護委員会によると、2022年4月から、次のいずれかに当たる個人データの漏えい等が起きた場合、委員会への報告と本人への通知が義務になりました。
- 要配慮個人情報が含まれる場合
- 財産的な被害が生じるおそれがある場合
- 不正の目的をもって行われたおそれがある場合
- 1,000人を超える漏えい等が起きた場合
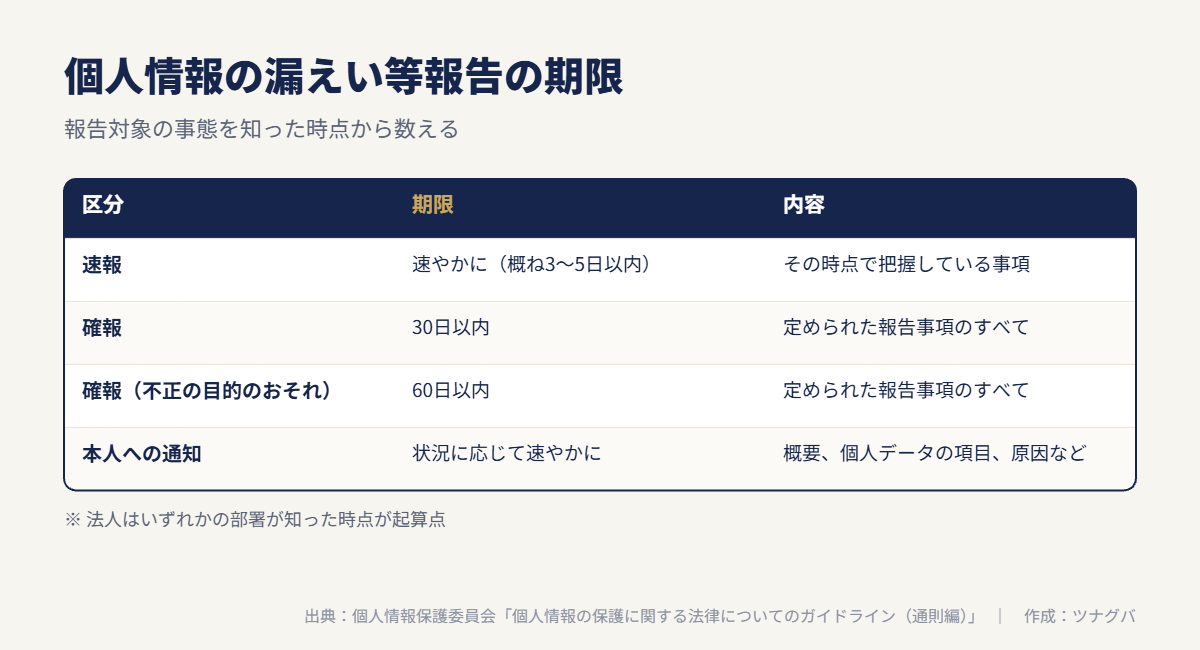
委員会への報告は、速やかに(おおむね3〜5日以内に)行う速報と、原則30日以内(不正の目的によるものは60日以内)に行う確報の2段階です(出典:個人情報保護委員会「漏えい等報告・本人への通知の義務化について」)。確報の期限は、個人情報保護法の施行規則で次のように定められています。
前項の場合において、個人情報取扱事業者は、当該事態を知った日から30日以内(当該事態が前条第3号に定めるものである場合にあっては、60日以内)に、当該事態に関する前項各号に定める事項を報告しなければならない。
出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(規則第8条第2項)
「前条第3号」は、不正の目的をもって行われたおそれがある漏えい等を指します。ガイドラインは、法人の場合はいずれかの部署が事態を知った時点を起算点とし、確報では定められた報告事項のすべてを報告するとしています。本人への通知も、状況に応じて速やかに行う必要があります。
情報漏洩対策の費用の考え方
情報漏洩対策の費用は、取り組む範囲で大きく変わります。基本の6か条やルールづくりは、主に社内の時間で進められます。ツールを導入する場合は、パソコンの台数や機能の範囲に応じた利用料がかかります。
費用を考えるときは、対策にかかる金額だけでなく、漏えいが起きたときの損失とも比べてください。調査や復旧の費用、取引先への説明、業務の停止、信用の低下などは、事業の規模に関係なく大きな負担になります。
一方で、費用が対策の壁になっている会社も多くあります。IPAの調査では、対策を進めるうえでの課題として「対策費用の用意・負担の検討」を挙げた企業が51.3%で最も多くなりました(出典:IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)。だからこそ、費用のかからない基本の対策とルールづくりから始め、必要な部分にだけツールを足す順番が合理的です。
補助金を使う場合
中小企業庁の「デジタル化・AI導入補助金2026」には、セキュリティ対策推進枠があります。「サイバーセキュリティお助け隊サービスリスト」に掲載されたサービスの利用料(最大2年分)が対象で、補助額は5万円〜150万円、補助率は中小企業等が1/2以内、小規模事業者が2/3以内とされています(出典:中小企業庁「デジタル化・AI導入補助金2026の概要」)。申請の要件や締切は、公式の公募要領で確認してください。
中小企業の情報漏洩対策チェックリスト
- パソコンとソフトウェアを最新の状態に保っている
- すべてのパソコンにウイルス対策ソフトが入っている
- パスワードの使い回しをやめ、重要なサービスは多要素認証を使っている
- ファイルやクラウドの共有設定を定期的に見直している
- 重要なデータのバックアップを取り、戻せることを確かめている
- 扱う情報の重要度に応じたルールがある
- 退職者のアカウントをすぐに止める手順がある
- 生成AIに入力してよい情報の範囲を決めている
- 誰がどのファイルを操作したかを確認できる
- 漏えいが起きたときの連絡先と手順を決めている
大がかりな製品を入れなくてよいケース
次のような場合は、高価な製品を導入する前に、基本の対策とルールづくりを優先するほうが合理的です。
- 6か条の基本の対策がまだできていない
- 扱っている情報の種類と置き場所を把握できていない
- 社員が数名で、パソコンの台数も少なく、目が届く範囲で管理できている
- 取引先から特定の製品や対策を求められていない
製品は、ルールと基本の対策を補うものです。何を守りたいのかが決まっていないまま導入すると、機能を使いこなせず、費用だけがかかることになります。
あわせて読みたい
ツナグバで、情報セキュリティのサービスを比べる
ツナグバは、法人向けのサービスを掲載し、複数のサービスの資料を無料でまとめて請求できるサイトです。
情報セキュリティの分野では、パソコンのセキュリティ対策と、操作ログの管理を行うソフトウェアを掲載しています。情報漏えい対策を強化したい企業を対象としたサービスです。
自社に必要な対策の範囲を整理したうえで、資料を取り寄せて比べてみてください。
こんな課題があれば
- 社員のパソコンで何が行われているか把握できていない
- 情報漏えいが起きたとき、原因を調べる手がかりがない
- セキュリティ対策が個人任せになり、対策の状況がばらばらになっている
掲載サービスでできること
- パソコンの操作記録(ログ)を残せる:ファイルの持ち出しや操作の記録を残し、あとから確認できます。問題が起きたときの調査に使えます。
- 不審な操作に気づくきっかけを作れる:この種のソフトウェアには、決めたルールに合わない操作を知らせる機能を持つものがあります。機能の範囲は製品によって違うため、資料で確認してください。
- 社内のパソコンをまとめて管理できる:対策の状況を管理画面でまとめて確認できるものが一般的です。担当者が一台ずつ見て回る手間を減らせます。
資料で確かめたいこと
- パソコンの台数ごとの料金と、初期費用の有無
- 今使っているOS(基本ソフト)やウイルス対策ソフトとの相性
- ログの保存期間と、保存先(社内かクラウドか)
- 社員への説明や、導入時の設定支援があるか
- 契約期間と、台数を増減するときの条件
よくある質問
小さな会社が最初にやるべき情報漏洩対策は何ですか
IPAのガイドラインにある「情報セキュリティ6か条」から始めるのがおすすめです。ソフトの更新、ウイルス対策、パスワードの強化、共有設定の見直し、手口の共有、バックアップの6つで、多くは費用をかけずに取り組めます。
情報漏洩対策は誰が担当すべきですか
専任の担当者を置けない会社でも、責任者を1人決めておくことが大切です。経営者が方針を示し、実務の担当者を決めると、対策が後回しになりにくくなります。
社員が数名でも個人情報保護法の報告義務はありますか
個人情報を事業に利用している事業者は、規模にかかわらず対象になります。報告が必要になる条件や手続きは、個人情報保護委員会の案内で確認してください。
生成AIの利用はどう管理すればよいですか
使ってよいサービスと、入力してはいけない情報(顧客の個人情報、取引先の機密情報など)を決め、社内に示すことから始めます。サービスごとに、入力した情報の扱いを確認しておくことも大切です。
退職者による持ち出しを防ぐにはどうすればよいですか
アクセスできる情報を仕事に必要な範囲に絞る、退職が決まった時点で権限を見直す、操作の記録を残す、といった対策を組み合わせます。入社時と退職時に、秘密を守ることについての誓約を取り交わす会社もあります。
参考資料
- IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威 2026」(2026年1月29日)
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月27日)
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書について(2025年5月27日)
- IPA「組織における内部不正防止ガイドライン」第5版(2022年4月)
- IPA「SECURITY ACTION」
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月)
- 総務省「令和6年通信利用動向調査の結果(概要)」(2025年5月30日)
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正)
- e-Gov法令検索「個人情報の保護に関する法律」
- 経済産業省「営業秘密~営業秘密を守り活用する~」(秘密情報の保護ハンドブック 2024年2月改訂)
- 中小企業庁「デジタル化・AI導入補助金2026の概要」
