
「社員がUSBメモリで顧客データを持ち帰っていた」「取引先から受け取ったUSBメモリをそのまま社内のパソコンに挿している」。USBメモリは手軽で便利な反面、紛失やウイルス感染、情報の持ち出しの入り口になりやすい道具です。
そこで、USBメモリの使用を社内ルールで禁止したり、使える場面を限ったりする会社が増えています。ただし、ルールを紙に書くだけでは守られず、業務が回らなくなって隠れて使う人が出ることもあります。
この記事では、USBメモリの使用禁止を社内ルールにするときの考え方を整理します。全面禁止・許可制・条件付き利用の違い、規程に書く項目と文例、ルールを守ってもらう技術的な対策、禁止したあとの代替手段、紛失したときの対応までをまとめました。
USBメモリの使用を社内ルールで決める理由
USBメモリのリスクは、大きく「なくす」「感染する」「持ち出される」の3つに分けられます。
紛失・盗難のリスク
USBメモリは小さく、ポケットやかばんに入れて持ち運べます。そのぶん、置き忘れや盗難にも気づきにくい道具です。IPA(情報処理推進機構)の自社診断の解説は、情報管理のリスクの例として次のように書いています。
重要な情報を含む書類、電子媒体(USBメモリ、CD/DVDなど)、プリンタに置き忘れた資料などが紛失、盗難にあう
出典:IPA(情報処理推進機構)「5分でできる!情報セキュリティ自社診断(解説編)」
同じ解説は、重要な情報を持ち出すときの対策として、持ち出す情報を必要最小限にすること、承認を得て記録を残すこと、パスワードや暗号化で紛失しても読めないようにすることなどを挙げています(出典:IPA(情報処理推進機構)「5分でできる!情報セキュリティ自社診断(解説編)」)。
ウイルス感染のリスク
USBメモリは、ウイルスがパソコンに入り込む経路にもなります。IPAの解説は、ウイルス感染の例として、出所不明のUSBメモリを接続して感染することを挙げています(出典:IPA(情報処理推進機構)「5分でできる!情報セキュリティ自社診断(解説編)」)。対策としては、私物のUSBメモリを業務で使わないこと、出所の分からないUSBメモリのファイルを開かないことなどが示されています(出典:IPA(情報処理推進機構)「5分でできる!情報セキュリティ自社診断(解説編)」)。
情報の持ち出しのリスク
社員や退職予定者が、USBメモリで社内の情報を持ち出すリスクもあります。IPAの「情報セキュリティ10大脅威 2026」では、組織の脅威として「内部不正による情報漏えい等」が7位に入っています(出典:IPA(情報処理推進機構)「情報セキュリティ10大脅威 2026」)。
USBメモリのルールは、こうした3つのリスクをまとめて小さくするための取り組みです。どのリスクがもっとも大きいかは、会社の業種や扱う情報によって変わります。
「全面禁止」「許可制」「条件付き利用」3つの考え方
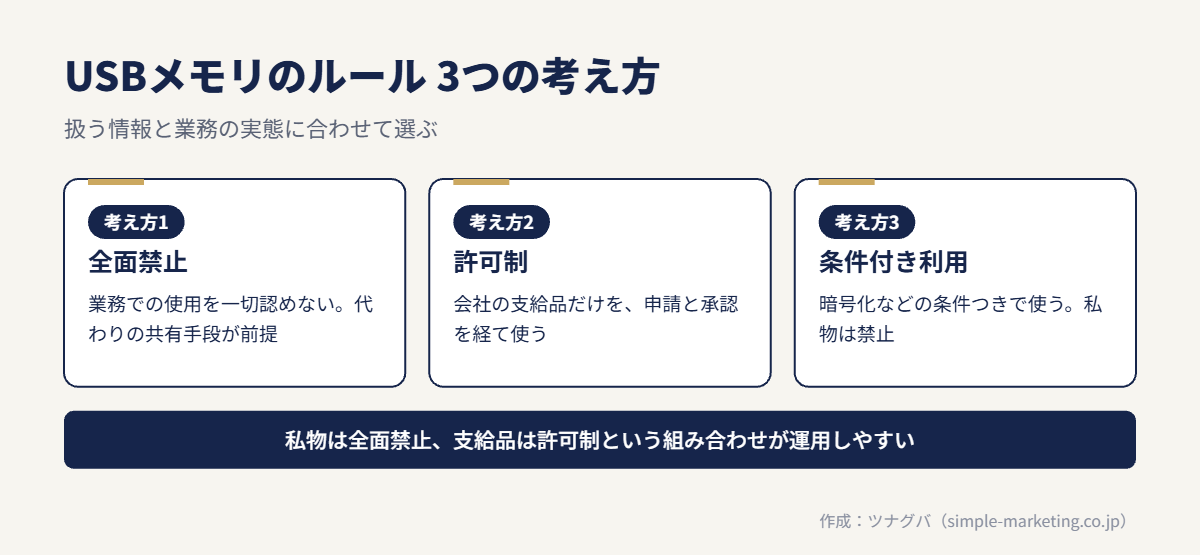
USBメモリのルールには、大きく3つの考え方があります。どれが正解というより、扱う情報と業務の実態に合わせて選びます。
| 考え方 | 内容 | 向いている会社 | 注意点 |
|---|---|---|---|
| 全面禁止 | 業務でのUSBメモリの使用を一切認めない | 個人情報や機密情報を多く扱い、データの受け渡しをクラウドなどで代わりにできる会社 | 例外を認めないと、業務が止まる場面が出ることがある |
| 許可制 | 会社が支給・登録したUSBメモリだけを、申請と承認を経て使う | 取引先とのやり取りや現場作業で、USBメモリがどうしても必要な会社 | 台帳の管理と、申請の手間がかかる |
| 条件付き利用 | 暗号化などの条件を満たせば使えるが、私物は禁止する | 扱う情報の重要度が比較的低く、まず最低限のルールから始めたい会社 | 条件が守られているかを確かめにくい |
中小企業では、「私物のUSBメモリは全面禁止」「会社の支給品だけを許可制で使う」という組み合わせが、運用しやすい形の一つです。全面禁止を目指す場合も、いきなり切り替えるのではなく、代わりの手段を用意してから移行すると混乱を防げます。
USBメモリ使用禁止の社内ルールに書く項目
USBメモリのルールは、情報セキュリティの規程や情報管理の規程の一部として定めるのが一般的です。IPAは、中小企業の情報セキュリティ対策ガイドラインの付録として、情報セキュリティ関連規程のサンプルを公開しています(出典:IPA(情報処理推進機構)「中小企業の情報セキュリティ対策ガイドライン」(付録・規程サンプル))。ゼロから書くより、こうしたサンプルを自社に合わせて直すほうが効率的です。
ルールに書いておきたい項目は、次のとおりです。
- 対象となる媒体(USBメモリ、外付けHDD、SDカード、スマートフォンの接続など)
- 対象となる人(正社員、パート、派遣社員、委託先の担当者など)
- 禁止すること(私物の媒体の持ち込みと接続、許可のない複製など)
- 例外として認める場合と、申請・承認の手順
- 会社が支給する媒体の管理(台帳、暗号化、貸し出しと返却)
- 社外から受け取った媒体の扱い(ウイルスチェックの手順)
- 紛失したときや、違反を見つけたときの報告先
- 違反したときの扱い(就業規則との関係)
規程の文例
規程の書き方の一例です。そのまま使うのではなく、自社の業務や扱う情報に合わせて直してください。
- 従業員は、私物のUSBメモリその他の記録媒体を、会社のパソコンに接続してはならない。
- 業務上、記録媒体の使用が必要な場合は、所定の申請を行い、情報管理責任者の承認を得たうえで、会社が支給した記録媒体を使用する。
- 会社が支給する記録媒体は、暗号化機能を備えたものとし、情報管理責任者が台帳で管理する。
- 社外から受け取った記録媒体は、ウイルスチェックを行ってから使用する。
- 記録媒体を紛失したとき、または紛失のおそれがあるときは、直ちに情報管理責任者に報告する。
違反したときの懲戒などを定める場合は、就業規則との関係を整理しておく必要があります。判断に迷う場合は、社会保険労務士や弁護士などの専門家に確かめてください。
法律との関係
顧客や社員の個人情報を扱う会社には、個人情報保護法で安全管理の義務があります。条文は次のとおりです。
個人情報取扱事業者は、その取り扱う個人データの漏えい、滅失又は毀損の防止その他の個人データの安全管理のために必要かつ適切な措置を講じなければならない。
出典:e-Gov法令検索「個人情報の保護に関する法律」
同じ法律は、従業者に個人データを取り扱わせるときに、必要かつ適切な監督を行うことも求めています(出典:e-Gov法令検索「個人情報の保護に関する法律」)。USBメモリのルールを決めて社員に周知し、守られているかを確かめることは、こうした義務を果たす取り組みの一つになります。
また、営業秘密として法律の保護を受けるには、秘密として管理されていることが要件の一つです。不正競争防止法では、有用性、秘密管理性、非公知性の3つの要件を満たす情報が営業秘密とされています(出典:経済産業省「営業秘密 ~営業秘密を守り活用する~」)。
ルールを守ってもらうための技術的な対策
ルールを紙に書くだけでは、うっかりした違反や、意図的な持ち出しを防ぎきれません。経済産業省のハンドブックは、情報の持ち出しを難しくする対策について次のように説明しています。
従業員の私物USBメモリ等の携帯メモリの持込み・利用を制限すること等によって、当該秘密情報を無断で複製したり持ち出すことを物理的、技術的に阻止することを目的としています。
出典:経済産業省「秘密情報の保護ハンドブック」
同じハンドブックは、具体例として、記録媒体への複製の制限や、組織が許可した以外のオンラインストレージの利用制限も挙げています(出典:経済産業省「秘密情報の保護ハンドブック」)。USBメモリだけを止めても、個人のクラウドやメールで同じことができてしまえば意味がないためです。
技術的な対策の主な例は、次のとおりです。
- パソコンの設定や管理ソフトで、USBメモリの接続や書き込みを制限する
- 登録した媒体だけを使えるようにする
- 暗号化機能つきのUSBメモリを会社で支給する
- ファイルの持ち出しや操作の記録(ログ)を残し、あとから確認できるようにする
- 社内のパソコンと支給した媒体を台帳で管理する
社員が数十人を超えると、パソコンごとに設定を確かめるのは手間がかかります。ツナグバ掲載のセキュリティ対策とログ管理のソフトウェアのように、パソコンのセキュリティ対策と操作ログの管理をまとめて行う仕組みを使う方法もあります。
操作の記録を残す場合は、何のために記録するのかを社員に伝えておきます。ルールと記録の目的が共有されていれば、監視されているという不信感を和らげることにもつながります。
禁止したあとの代替手段を用意する
USBメモリを禁止すると、「では、データはどうやって渡せばよいのか」という声が必ず出ます。代わりの手段を先に用意しておくことが、ルールを守ってもらうための近道です。
| 場面 | USBメモリの代わりになる手段の例 |
|---|---|
| 社内でファイルを共有する | 社内のファイルサーバー、会社で契約したクラウドストレージ |
| 取引先とファイルをやり取りする | 会社で契約したファイル共有サービス、取引先が指定する受け渡しの方法 |
| 外出先で資料を使う | 会社支給のノートパソコンやタブレットから、社内の共有場所にアクセスする |
| データのバックアップ | 会社が管理するバックアップ装置やクラウドのバックアップ |
| 取引先からUSBメモリで受け取る | ウイルスチェック専用のパソコンで確認してから取り込む手順を決める |
クラウドのサービスを使う場合も、会社として契約したものに限り、個人のアカウントは使わないことをルールにします。IPAは、ガイドラインの付録として、中小企業のためのクラウドサービス安全利用の手引きを公開しています(出典:IPA(情報処理推進機構)「中小企業の情報セキュリティ対策ガイドライン」(付録・規程サンプル))。
バックアップに外付けの媒体を使う場合は、例外として扱います。IPAのガイドラインは、バックアップに使う装置や媒体は、バックアップのときだけパソコンに接続することを示しています(出典:IPA(情報処理推進機構)「中小企業の情報セキュリティ対策ガイドライン 第4.0版」)。つなぎっぱなしにすると、ランサムウェアなどでバックアップまで暗号化されるおそれがあるためです。
USBメモリを紛失したときの対応
ルールを決めていても、紛失をゼロにすることはできません。紛失したときの報告の流れを、あらかじめ決めておくことが大切です。
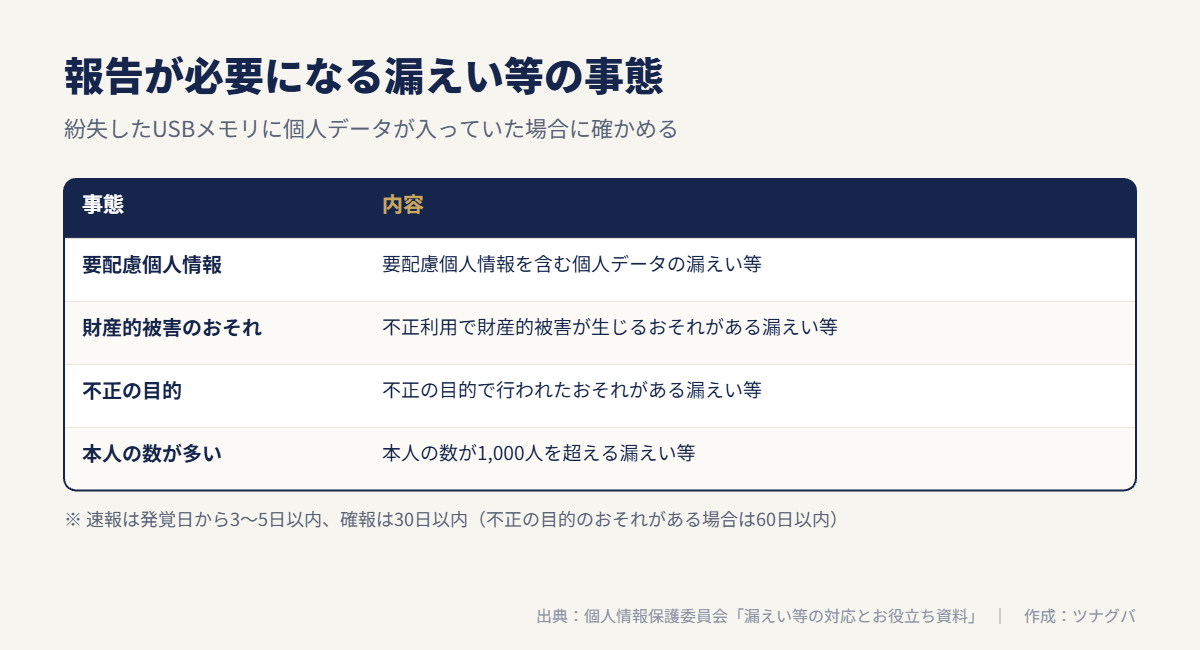
紛失したUSBメモリに個人データが入っていた場合は、個人情報保護委員会への報告が必要になることがあります。報告が義務になるのは、次のような事態です(出典:個人情報保護委員会「漏えい等の対応とお役立ち資料」)。
| 報告が必要になる事態 | 内容 |
|---|---|
| 要配慮個人情報 | 要配慮個人情報が含まれる個人データの漏えい等(又はそのおそれ) |
| 財産的被害のおそれ | 不正に利用されることにより財産的被害が生じるおそれがある個人データの漏えい等(又はそのおそれ) |
| 不正の目的 | 不正の目的をもって行われたおそれがある行為による個人データの漏えい等(又はそのおそれ) |
| 本人の数が多い | 本人の数が1,000人を超える漏えい等(又はそのおそれ) |
報告は2段階です。個人情報保護委員会は、まず発覚日から3〜5日以内に速報、次に発覚日から30日以内に確報を求めています。不正な目的で行われたおそれがある場合の確報は、発覚日から60日以内です(出典:個人情報保護委員会「漏えい等の対応とお役立ち資料」)。
暗号化したUSBメモリであれば、紛失しても中のデータを読まれにくくなります。支給する媒体を暗号化機能つきに限る理由の一つです。報告の要否は事案ごとに判断が必要なため、迷った場合は個人情報保護委員会の案内を確認してください。
USBメモリのルールを導入する手順
USBメモリのルールは、次の4つの手順で進めると、現場の混乱を抑えられます。
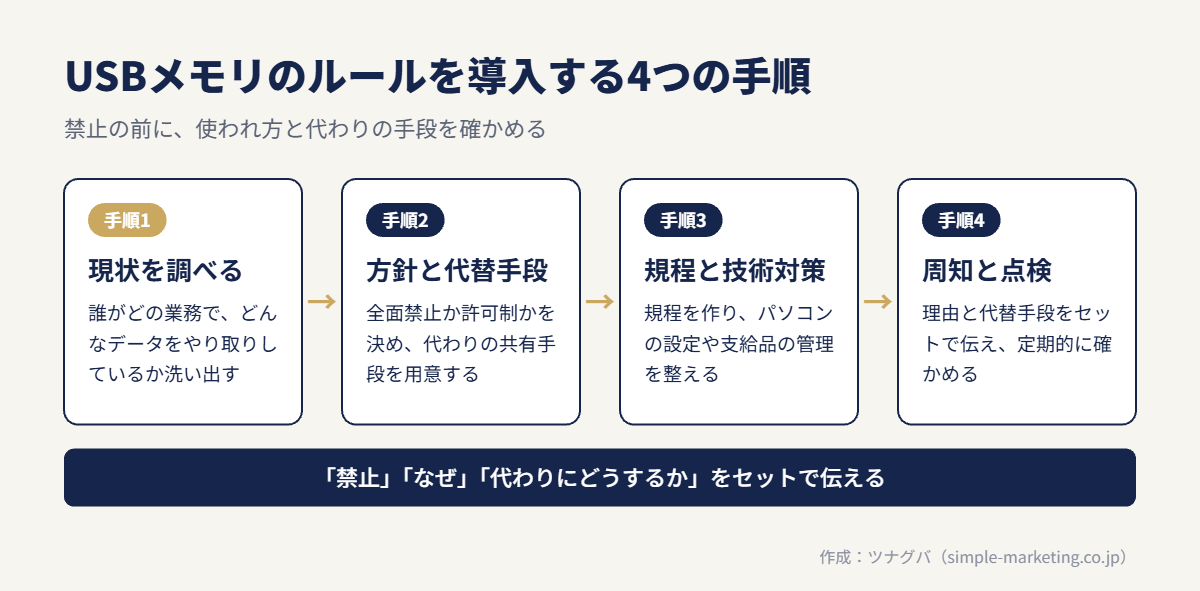
- 現状を調べる:誰が、どの業務で、どんなデータをUSBメモリでやり取りしているかを洗い出す
- 方針と代替手段を決める:全面禁止か許可制かを決め、代わりの共有手段を用意する
- 規程と技術的な対策を整える:規程を作り、パソコンの設定や支給品の管理を整える
- 周知して点検する:説明会や研修で理由を伝え、定期的に守られているかを確かめる
最初の現状の調査を省くと、禁止したあとに「この業務ではどうしても必要だった」という例外が次々に出てきます。数日でよいので、実際の使われ方を確かめてから方針を決めます。
周知のときは、「禁止」だけでなく「なぜ禁止するのか」と「代わりにどうすればよいのか」をセットで伝えます。
全面禁止にしなくてもよいケース・注意点
すべての会社が、USBメモリを全面禁止にする必要があるわけではありません。次のような場合は、許可制や条件付き利用から始めるほうが現実的です。
- 製造や建設の現場で、機器の設定や記録の受け渡しにUSBメモリが欠かせない
- 取引先や官公庁から、USBメモリなどの媒体での提出を求められることがある
- 扱う情報の多くが公開済みの資料で、個人情報や機密情報が少ない
- クラウドなどの代わりの手段を、すぐには用意できない
一方で、全面禁止にしたことで、社員が個人のメールやクラウドに資料を送るようになると、かえって管理できない経路が増えます。ルールを厳しくするほど、代わりの手段の使いやすさが大切になります。
ルールは一度決めて終わりではありません。業務やツールが変わったら、例外の範囲や手順も見直します。
USBメモリのルールのチェックリスト
自社のルールを点検するときは、次の項目を確かめます。
- 誰がどの業務でUSBメモリを使っているかを把握しているか
- 私物の記録媒体の持ち込みと接続を禁止しているか
- 例外を認める場合の申請と承認の手順が決まっているか
- 会社が支給する媒体を台帳で管理し、暗号化しているか
- 社外から受け取った媒体のウイルスチェックの手順があるか
- USBメモリの代わりになるファイル共有の手段を用意しているか
- パソコンの設定などで、ルールを技術的にも支えているか
- 紛失したときの報告先と、個人情報保護委員会への報告の流れを決めているか
- ルールの理由と代替手段を、社員に説明しているか
チェックがつかない項目があれば、まず代替手段と報告の流れから整えると、禁止のルールが形だけになるのを防げます。
あわせて読みたい
- パスワード管理の社内ルール|決めるべき項目と規程の作り方
- BCP策定の手順を中小企業向けに解説|5つのステップと運用のポイント
- 操作ログ管理とは?目的別に残すログと運用ルールの決め方
- 退職者の情報持ち出し対策|在職中から退職後までの手順と確認表
ツナグバで、パソコンの持ち出し対策とログ管理のサービスを比べる
ツナグバは、法人向けサービスを無料で探し、複数のサービスの資料をまとめて請求できるサイトです。
ITツール・SaaSの分野では、パソコンのセキュリティ対策と、操作ログの管理を行うソフトウェアを掲載しています。ファイルの持ち出しや操作の記録を残し、あとから確認できるため、問題が起きたときの調査に使えます。社内のパソコンをまとめて管理したい会社や、情報漏えい対策を強化したい会社に向いています。
記録媒体の制限など、使える機能の範囲は製品によって違います。料金や対応できる台数とあわせて、資料で確認してください。
こんな課題があれば
- 社員のパソコンで何が行われているか把握できていない
- 情報漏えいが起きたとき、原因を調べる手がかりがない
- セキュリティ対策が個人任せになり、対策の状況がばらばらになっている
掲載サービスでできること
- パソコンの操作記録(ログ)を残せる:ファイルの持ち出しや操作の記録を残し、あとから確認できます。問題が起きたときの調査に使えます。
- 不審な操作に気づくきっかけを作れる:この種のソフトウェアには、決めたルールに合わない操作を知らせる機能を持つものがあります。機能の範囲は製品によって違うため、資料で確認してください。
- 社内のパソコンをまとめて管理できる:対策の状況を管理画面でまとめて確認できるものが一般的です。担当者が一台ずつ見て回る手間を減らせます。
資料で確かめたいこと
- パソコンの台数ごとの料金と、初期費用の有無
- 今使っているOS(基本ソフト)やウイルス対策ソフトとの相性
- ログの保存期間と、保存先(社内かクラウドか)
- 社員への説明や、導入時の設定支援があるか
- 契約期間と、台数を増減するときの条件
よくある質問
USBメモリの使用禁止は、就業規則に書く必要がありますか?
情報セキュリティの規程などに定めて周知する方法が一般的です。違反したときに懲戒の対象にする場合は、就業規則の懲戒の定めとの関係を整理しておく必要があります。判断に迷う場合は専門家に確かめてください。
私物のUSBメモリだけを禁止すれば十分ですか?
私物の禁止は基本ですが、会社が支給したUSBメモリでも、紛失や許可のない持ち出しは起こりえます。支給品の台帳管理と暗号化、持ち出すときの承認もあわせて決めておくと安心です。
取引先からUSBメモリでデータを渡されたらどうすればよいですか?
社内のパソコンにそのまま挿さず、ウイルスチェックを行ってから取り込む手順を決めておきます。可能であれば、今後はファイル共有サービスなど、別の受け渡しの方法を相談するのも一つの方法です。
USBメモリをなくしたら、必ず個人情報保護委員会に報告が必要ですか?
中に個人データが入っていて、要配慮個人情報を含む、本人の数が1,000人を超えるなど、報告の対象となる事態にあたる場合に報告が必要です。事案ごとに判断が必要なため、個人情報保護委員会の案内を確認してください。
参考資料
- IPA(情報処理推進機構)「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年3月27日公開)
- IPA(情報処理推進機構)「中小企業の情報セキュリティ対策ガイドライン」(付録・規程サンプル)
- IPA(情報処理推進機構)「5分でできる!情報セキュリティ自社診断(解説編)」
- IPA(情報処理推進機構)「情報セキュリティ10大脅威 2026」(2026年1月29日公開)
- 経済産業省「秘密情報の保護ハンドブック」(2024年2月改訂)
- 経済産業省「営業秘密 ~営業秘密を守り活用する~」
- e-Gov法令検索「個人情報の保護に関する法律」
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
