
誰が、いつ、どのパソコンで、どのファイルを開き、コピーし、送ったのか。こうした記録を残して管理するのが、操作ログ管理です。
情報漏えいの対策や、内部不正の抑止、トラブルの原因調査など、操作ログが役立つ場面は多くあります。一方で、「何を記録すればよいのか」「どのくらい保存すればよいのか」「社員にどう伝えればよいのか」で迷う担当者も少なくありません。
この記事では、操作ログ管理の目的と、目的別に残すべきログ、保存期間の考え方、運用のルール、ツールの選び方までを順に整理します。
操作ログとは
操作ログとは、パソコンやシステムの上で、利用者がどのような操作をしたかを時系列で記録したものです。ログ(log)は「記録」や「履歴」を意味します。
記録される内容は、ツールやシステムによって異なりますが、一般的には次のような情報が含まれます。
- いつ(日時)
- 誰が(ユーザー名、アカウント)
- どの端末で(パソコン名、IPアドレスなど)
- 何をしたか(ファイルを開いた、コピーした、削除した、送信した、印刷した、など)
- 何に対して(ファイル名、フォルダ、Webサイト、外部記憶媒体など)
ほかのログとの違い
ログには、操作ログのほかにもいくつかの種類があります。
| ログの種類 | 記録する内容 | 主な使い道 |
|---|---|---|
| 操作ログ | 利用者がパソコンやシステムで行った操作 | 内部不正の抑止、漏えい時の調査 |
| 認証ログ | ログイン・ログアウトの日時、成功や失敗 | なりすましや不正ログインの発見 |
| アクセスログ | Webサイトやサーバーへのアクセスの記録 | 不正アクセスの調査、利用状況の把握 |
| 通信ログ | ネットワークを通じたデータのやり取り | 外部への不審な送信の発見 |
| イベント・エラーログ | システムの動作や障害の記録 | 障害の原因調査 |
操作ログは、この中でも「人の行動」に焦点を当てた記録です。外部からの攻撃よりも、社内の人による操作を確認したいときに中心となるログです。
操作ログ管理の目的
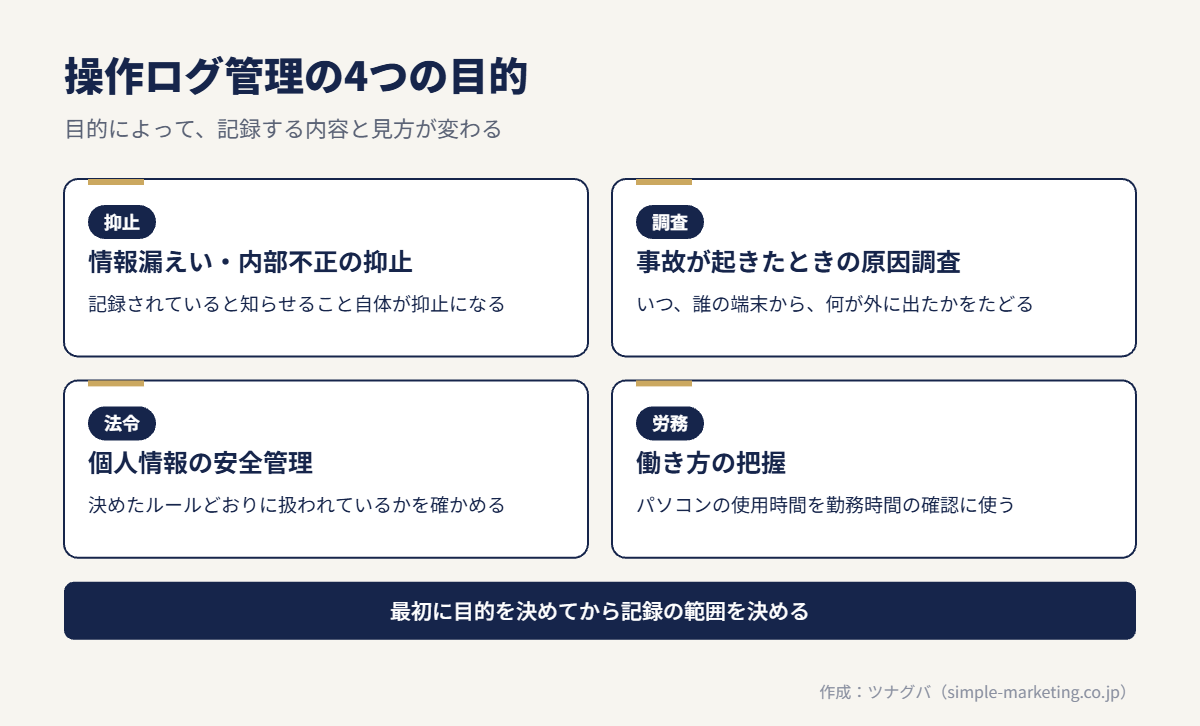
操作ログを管理する目的は、大きく4つに分けられます。目的によって、記録すべき内容や見方が変わるため、最初に目的を決めておくことが大切です。
情報漏えいと内部不正の抑止
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」の組織編では、「内部不正による情報漏えい等」が7位に入っています(出典:IPA「情報セキュリティ10大脅威 2026」)。退職予定者による顧客情報の持ち出しなど、社内に原因がある漏えいは、外部からの攻撃とは別の備えが必要です。
操作が記録されていることを社員が知っているだけでも、不正な持ち出しを思いとどまらせる効果が期待できます。IPAの「組織における内部不正防止ガイドライン」も、内部不正防止の基本原則の一つに「捕まるリスクを高める(やると見つかる)」を挙げ、ログ・証跡の記録と保存について次のように示しています。
内部不正の早期発見及び(中略)の観点から、重要情報へのアクセス履歴及び利用者の操作履歴等のログ・証跡を記録し、定めた期間に安全に保存することが望ましい。
出典:IPA「組織における内部不正防止ガイドライン」第5版
ポイントは「定めた期間に安全に保存する」という部分です。記録を取るだけでなく、保存の期間を決め、改ざんや消去から守ることまでが求められています。同じガイドラインは、記録を定期的に確認していないと不正の前兆に気づけず、発見が遅れるおそれがあるとも指摘しています。
事故が起きたときの原因調査
情報が漏れたおそれがあるとき、操作ログがあれば、いつ、誰の端末から、どのファイルが外に出たかをたどれます。記録がなければ、何が起きたかを確かめること自体が難しくなります。
個人情報保護法では、一定の条件に当たる個人データの漏えいが起きた場合、個人情報保護委員会への報告と本人への通知が義務になっています(出典:個人情報保護委員会「漏えい等報告・本人への通知の義務化について」)。報告では漏えいの範囲や原因を示す必要があり、操作の記録はその確認の材料になります。委員会への速報は、事態を知ってから概ね3〜5日以内が目安とされているため、記録をすぐに探せる状態にしておくことが大切です。
個人情報の安全管理
個人情報保護法は、個人データの漏えい等を防ぐための安全管理措置を講じることを事業者に求めています(出典:e-Gov法令検索「個人情報の保護に関する法律」第23条)。その具体的な中身を示した個人情報保護委員会のガイドライン(通則編)は、組織的安全管理措置の一つとして、決めたルールどおりに個人データを扱うことを求めたうえで、次のように述べています。
なお、整備された個人データの取扱いに係る規律に従った運用の状況を確認するため、利用状況等を記録することも重要である。
出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
ガイドラインは手法の例として、システムログなどの記録を整備し、個人データの取扱いを検証できるようにすることを挙げています。記録の対象には、個人情報データベース等の利用・出力の状況や、担当者の情報システムの利用状況(ログイン実績、アクセスログ等)が含まれます(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)。
中小規模事業者については、決めた基本的な取扱方法どおりに個人データが扱われていることを、責任ある立場の者が確認する方法も例示されています。必ずしも専用のツールが前提ではありません。会社の規模に合わせて、確認の方法を選べます。
働き方の把握
労働安全衛生規則は、労働時間の状況を把握する方法を次のように定めています。
法第六十六条の八の三の厚生労働省令で定める方法は、タイムカードによる記録、パーソナルコンピュータ等の電子計算機の使用時間の記録等の客観的な方法その他の適切な方法とする。
出典:e-Gov法令検索「労働安全衛生規則」第52条の7の3
同じ条文の第2項では、把握した労働時間の状況の記録を作成し、3年間保存するための措置を講じることも定められています(出典:e-Gov法令検索「労働安全衛生規則」)。厚生労働省の「労働時間の適正な把握のために使用者が講ずべき措置に関するガイドライン」も、自己申告で把握した労働時間と、パソコンの使用時間の記録などとの間に著しい乖離がある場合は、実態調査を行うよう求めています(出典:厚生労働省「労働時間の適正な把握のために使用者が講ずべき措置に関するガイドライン」)。パソコンの起動・終了の記録を、申告された勤務時間との照合に使う会社があるのはこのためです。
ただし、働き方の把握を目的に記録する場合は、その目的を社員に明確に伝えることが欠かせません。
目的別に記録したい操作ログ
すべての操作を記録すると、データ量が膨らみ、必要な記録を探しにくくなります。目的に合わせて、記録する範囲を決めるのが現実的です。
| 目的 | 記録したい操作 | 確認のしかた |
|---|---|---|
| 情報の持ち出し対策 | USBメモリなどへのコピー、ファイルの添付送信、クラウドへのアップロード、印刷 | 重要なフォルダからの大量のコピーなどを重点的に確認 |
| 原因調査 | ファイルの閲覧・変更・削除、ログイン・ログアウト | 事故が起きたときに、時系列でさかのぼる |
| 不正ログインの発見 | ログインの成功・失敗、普段と違う時間や場所からのログイン | 失敗の繰り返しや深夜のログインを確認 |
| 働き方の把握 | パソコンの起動・終了、操作のない時間 | 申告された勤務時間と照らし合わせる |
| 設定の変更の管理 | 権限の変更、ソフトのインストール | 管理者以外の変更がないかを確認 |
重要な情報の置き場所を先に決める
操作ログを効果的に使うには、顧客情報や取引先から預かった情報など、重要な情報がどこにあるかを把握しておく必要があります。
重要な情報が社内のあちこちのパソコンに散らばっていると、どの操作を重点的に見るべきかが決められません。保存するフォルダを決め、そこへの操作を重点的に記録する形にすると、管理しやすくなります。
操作ログの保存期間の考え方
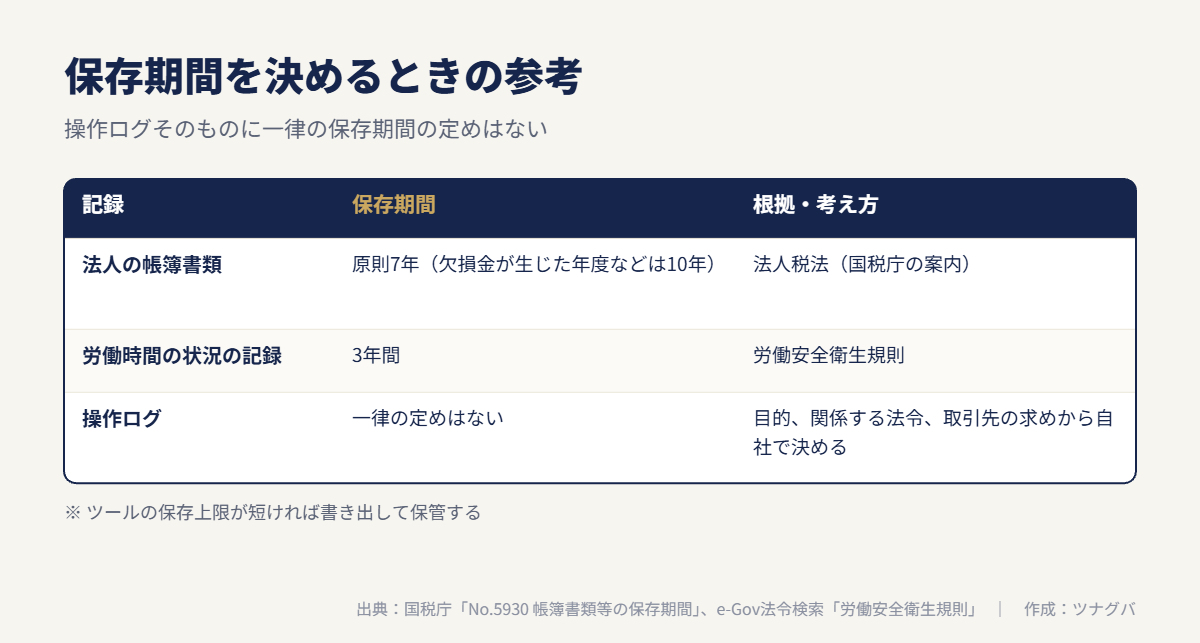
操作ログの保存期間は、法律で一律に決められているわけではありません。目的や、関係する法令、取引先との約束から、自社で決める必要があります。
決めるときの考え方
- 事故に気づくまでの時間を考える:漏えいは、起きてからしばらくたって発覚することがある
- 関係する記録の保存期間に合わせる:税務に関わる記録など、法令で保存期間が決まっているものに関係するログは、その期間を参考にする
- 取引先や業界の基準を確認する:契約や業界の指針で、保存期間を求められていないかを確かめる
- 保存の費用と探しやすさを考える:長く保存するほど容量と費用がかかる
たとえば、国税庁によると、法人の帳簿書類は原則として確定申告書の提出期限の翌日から7年間(欠損金が生じた事業年度などは10年間)の保存が必要です(出典:国税庁「No.5930 帳簿書類等の保存期間」)。会計システムの変更履歴のように、帳簿の信頼性に関わる記録は、この期間を参考に考える会社もあります。労働時間の状況の記録のように、3年間の保存が定められているものもあります。
使っているサービスの保存期間に注意
クラウドサービスやツールには、それぞれ記録の保存期間の上限があります。自社で決めた期間より短い場合は、定期的に記録を書き出して別の場所に保管する運用が必要です。
保管した記録は、あとから書き換えられない形で残すことも大切です。記録が改ざんできる状態では、調査の材料としての信頼性が下がります。
操作ログ管理の運用ルール
操作ログは、記録するだけでは役に立ちません。誰が、いつ、どのように確認するかを決めて、はじめて意味を持ちます。
決めておきたいこと
- 記録の目的と範囲(何のために、どの操作を記録するか)
- 確認する担当者と、確認の頻度
- 普段と違う操作を見つけたときの対応の手順
- 記録を見られる人の範囲(記録そのものも重要な情報になる)
- 保存の期間と、保存期間を過ぎた記録の扱い
特に「記録を見られる人の範囲」は見落とされがちです。操作ログには、社員の行動の細かい情報が含まれます。管理者が自由に見られる状態にせず、見る理由と見た記録を残す形にしておくと安心です。
確認の頻度の目安
毎日すべての記録に目を通すのは、中小企業では現実的ではありません。普段と違う操作(深夜の大量コピー、外部記憶媒体への書き出しなど)を自動で知らせる機能を使い、知らせがあったものを確認する形にすると、負担を抑えられます。IPAの内部不正防止ガイドラインも、ログを定期的に確認し、大量のファイルへのアクセスや業務範囲外のファイルへのアクセスなど、通常の業務と異なる事象に注意するよう示しています(出典:IPA「組織における内部不正防止ガイドライン」第5版)。
あわせて、月に1回程度、全体の傾向を見る時間を取ると、気づきにくい変化を見つけやすくなります。
操作ログ管理を始める手順
はじめて操作ログを管理する場合は、次の順番で進めると、記録が使われないまま溜まるだけの状態を避けやすくなります。
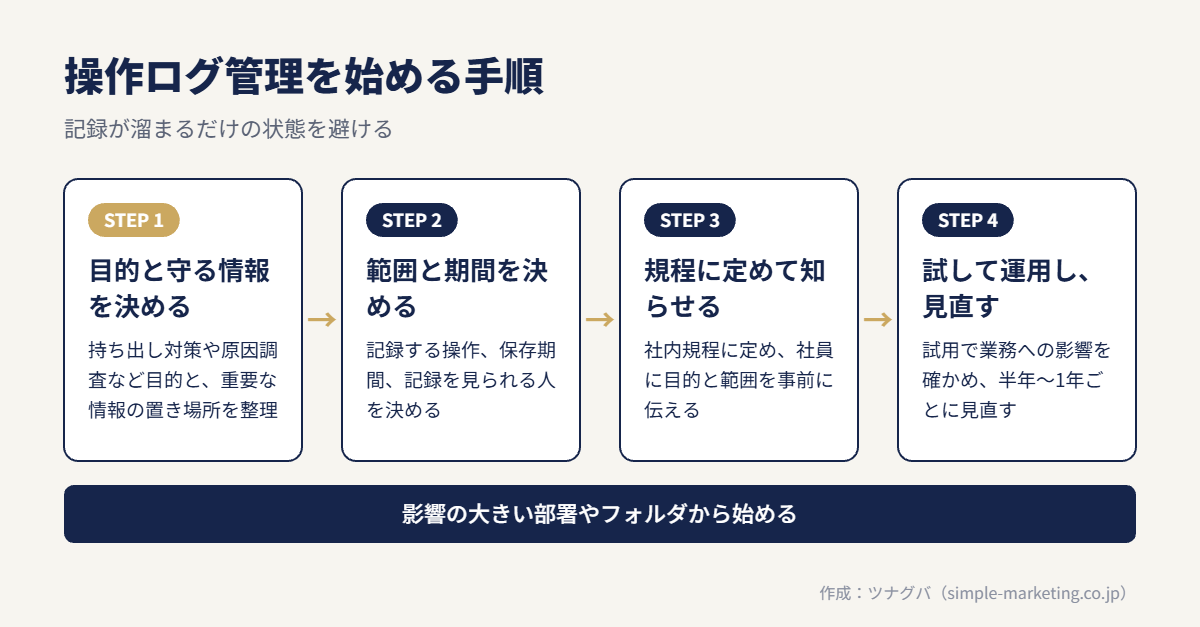
- 記録の目的を決める(持ち出し対策、原因調査、働き方の把握など)
- 守りたい情報と、その置き場所を整理する
- 目的に合わせて、記録する操作の範囲を決める
- 保存期間と、記録を見られる人の範囲を決める
- 社内規程に定め、社員に目的と範囲を知らせる
- ツールを試用し、記録の取り方と業務への影響を確かめる
- 本番で運用を始め、確認の頻度と対応の手順を守る
- 半年から1年ごとに、記録の範囲や保存期間を見直す
最初は範囲を絞って始める
最初から全社員・全操作を記録しようとすると、設定やデータの量が増え、確認が追いつかなくなります。顧客情報を扱う部署や、重要なフォルダへの操作など、影響の大きいところから始めると、運用に慣れながら広げられます。なお、記録する範囲を絞る場合も、アクセスに失敗した記録だけでなく、成功した記録も残しておくと、後日の確認や証拠の保全に役立つとされています(出典:IPA「組織における内部不正防止ガイドライン」第5版)。
運用を始めてしばらくすると、「この記録は一度も見ていない」「この操作は記録しておけばよかった」といった気づきが出てきます。8つ目の見直しで、その気づきを範囲の調整に反映してください。
社員への周知と注意点
操作ログの記録は、社員の行動を記録することでもあります。進め方を誤ると、社員の不信感につながります。
- 記録すること、その目的、記録する範囲を就業規則や社内規程に定め、事前に知らせる
- 不正を疑うためではなく、会社と社員を守るための仕組みであることを説明する
- 業務と関係のない私的な情報まで必要以上に見ない
- 記録を見る人と見る理由を限定する
事前に知らせておくことには、抑止の効果を高める意味もあります。記録されていると知っていることが、不正を思いとどまらせる大きな理由になるからです。
操作ログ管理ツールを選ぶときのチェックリスト
パソコンの操作ログを継続して管理するには、専用のツールを使うのが一般的です。ツナグバにも、パソコンのセキュリティ対策と操作ログの管理を行うセキュリティ対策とログ管理のソフトウェアを掲載しています。選ぶときは次の点を確認してください。
- 自社の目的に必要な操作(コピー、送信、印刷、外部記憶媒体など)を記録できるか
- 普段と違う操作を自動で知らせる機能があるか
- 記録を探しやすいか(日時、ユーザー、ファイル名などで絞り込めるか)
- 保存期間はどれくらいで、記録を書き出して保管できるか
- 記録を見られる人の権限を細かく設定できるか
- USBメモリの利用制限など、記録だけでなく防ぐ機能もあるか
- パソコンの動作が重くならないか、試用で確認できるか
- 料金の体系(台数ごと、機能ごと)が自社の規模に合うか
操作ログ管理ツールを入れなくてよいケース
次のような場合は、専用のツールを導入する前に、ほかの方法で足りるかを確かめてください。
- 社員が数名で、扱う重要な情報が少なく、置き場所も限られている
- 使っているクラウドサービスの標準の記録機能で、必要な範囲を確認できる
- 重要な情報へのアクセス権限の見直しや、外部記憶媒体の利用禁止など、基本の対策がまだできていない
3つ目の場合は、記録より先に、そもそも情報を持ち出しにくくする対策を優先するほうが効果的です。IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、はじめに取り組む対策として「情報セキュリティ6か条」を示しています(出典:IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版)。操作ログは、基本の対策を補い、確かめるための仕組みと考えると、位置づけを誤りにくくなります。
あわせて読みたい
- サイバーセキュリティ対策を中小企業が進める手順|優先順位と費用の目安
- 情報漏洩対策を中小企業が進める手順|優先順位とチェックリスト
- パスワード管理の社内ルール|決めるべき項目と規程の作り方
- USBメモリ使用禁止の社内ルール|規程の書き方・例外・代替手段
ツナグバで、ログ管理のサービスを比べる
ツナグバは、法人向けのサービスを掲載し、複数のサービスの資料を無料でまとめて請求できるサイトです。
情報セキュリティの分野では、パソコンのセキュリティ対策と、操作ログの管理を行うソフトウェアを掲載しています。情報漏えい対策を強化したい企業を対象としたサービスです。
記録したい操作や運用の体制を整理したうえで、資料を取り寄せて比べてみてください。
こんな課題があれば
- 社員のパソコンで何が行われているか把握できていない
- 情報漏えいが起きたとき、原因を調べる手がかりがない
- セキュリティ対策が個人任せになり、対策の状況がばらばらになっている
掲載サービスでできること
- パソコンの操作記録(ログ)を残せる:ファイルの持ち出しや操作の記録を残し、あとから確認できます。問題が起きたときの調査に使えます。
- 不審な操作に気づくきっかけを作れる:この種のソフトウェアには、決めたルールに合わない操作を知らせる機能を持つものがあります。機能の範囲は製品によって違うため、資料で確認してください。
- 社内のパソコンをまとめて管理できる:対策の状況を管理画面でまとめて確認できるものが一般的です。担当者が一台ずつ見て回る手間を減らせます。
資料で確かめたいこと
- パソコンの台数ごとの料金と、初期費用の有無
- 今使っているOS(基本ソフト)やウイルス対策ソフトとの相性
- ログの保存期間と、保存先(社内かクラウドか)
- 社員への説明や、導入時の設定支援があるか
- 契約期間と、台数を増減するときの条件
よくある質問
操作ログは法律で取得が義務づけられていますか
すべての会社に操作ログの取得を一律に義務づける法律はありません。ただし、個人情報の安全管理や、労働時間の状況の把握など、記録が求められる場面や、記録が有効な手段として示されている場面があります。業界や取引先の基準も合わせて確認してください。
操作ログはどのくらいの期間保存すればよいですか
一律の決まりはないため、目的、関係する法令、取引先の求めから自社で決めます。漏えいが後から発覚することを考え、使っているツールの保存期間が短い場合は、書き出して保管する運用も検討してください。
社員に知らせずに操作ログを取ってもよいですか
トラブルを避けるためにも、記録の目的と範囲を社内規程に定め、事前に知らせるのが望ましい進め方です。知らせておくことで、不正の抑止の効果も高まります。
クラウドサービスの操作も記録できますか
多くのクラウドサービスには、管理者向けの記録の機能があります。パソコンの操作を記録するツールと組み合わせると、端末とクラウドの両方の動きを確認しやすくなります。
操作ログを取るとパソコンが重くなりませんか
ツールや記録する範囲によって影響は異なります。導入前に試用で、普段の業務に支障がないかを確かめるのが確実です。
参考資料
- IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威 2026」(2026年1月29日)
- IPA「組織における内部不正防止ガイドライン」第5版(2022年4月)
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月27日)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正)
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- e-Gov法令検索「個人情報の保護に関する法律」
- e-Gov法令検索「労働安全衛生規則」
- 厚生労働省「労働時間の適正な把握のために使用者が講ずべき措置に関するガイドライン」(平成29年1月20日策定)
- 国税庁 タックスアンサー No.5930「帳簿書類等の保存期間」
