
「うちのような小さな会社は狙われない」。そう考えて、セキュリティ対策を後回しにしている中小企業は少なくありません。しかし実際には、取引先の大企業へ入り込むための「踏み台」として、中小企業が狙われるケースが増えています。
この記事では、IPA(情報処理推進機構)の最新ガイドラインと実態調査、警察庁の統計をもとに、中小企業が取り組むべきサイバーセキュリティ対策を整理します。最初にやるべき基本、優先順位の決め方、費用の考え方、外部サービスを使うときの判断基準まで、順を追って解説します。
中小企業がサイバー攻撃の対象になる理由
まず、中小企業が置かれている状況を数字で確認します。対策の必要性を社内で説明するときにも役立ちます。
被害は「お金」と「取引」の両方に及ぶ
IPAが2024年10〜11月に中小企業4,191社へ行った「2024年度中小企業等実態調査」では、過去3期のサイバーインシデントによる被害額は平均73万円でした。被害額が100万円以上の企業は9.4%で、最大は1億円です(出典:IPA「2024年度中小企業における情報セキュリティ対策の実態調査」速報版)。
復旧までの期間は平均5.8日でした。50日以上かかった企業も2.1%あり、最長は360日です(出典:IPA「2024年度中小企業における情報セキュリティ対策の実態調査」速報版)。数日でも業務が止まれば、売上や納期への影響は避けられません。
さらに、被害を受けた企業の約7割が「取引先にも影響が出た」と回答しています。内訳を見ると、「取引先にサービスの停止や遅延による影響が出た」が36.1%、「賠償や補償の負担が出た」が32.4%でした(出典:IPA「2024年度中小企業における情報セキュリティ対策の実態調査」速報版)。自社だけの問題で終わらない点が、セキュリティ事故の怖さです。
IPAは調査結果について、次のようにまとめています。「うちは小さいから」という前提が当てはまらないことを示す一文です。
サイバーインシデントと聞くと大企業の被害が目立ちますが、中小企業においても実際に甚大な被害が起きていることが伺えます。
出典:IPA「2024年度中小企業における情報セキュリティ対策の実態調査」速報版
被害額の平均だけを見ると小さく感じるかもしれません。しかし、最大1億円の例もあり、取引の停止まで含めると影響は金額以上に大きくなります。
侵入の入口は「脆弱性」と「パスワード」
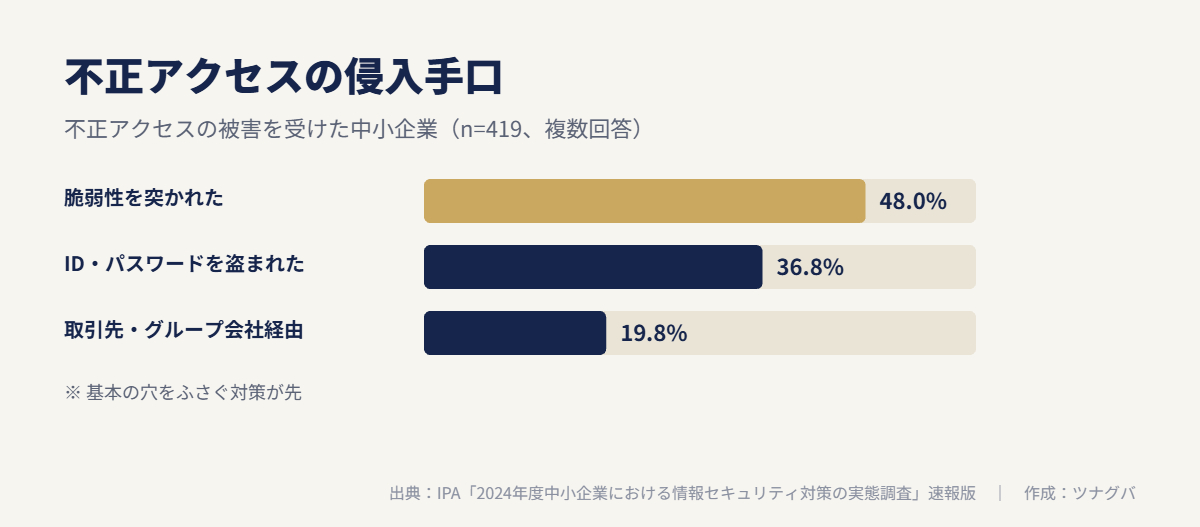
同じ調査で不正アクセスの被害を受けた企業に侵入の手口を聞くと、「脆弱性を突かれた」が48.0%、「IDやパスワードを盗まれた」が36.8%でした。「取引先やグループ会社経由」も19.8%あります(出典:IPA「2024年度中小企業における情報セキュリティ対策の実態調査」速報版)。
つまり、高度な攻撃よりも、更新されていないソフトや弱いパスワードといった基本の穴から入られるケースが多いということです。基本対策を固めることで、防げる被害は少なくありません。
対策投資をしていない企業が6割超
一方で、過去3期に情報セキュリティ対策への投資をしていない企業は62.6%でした。投資しない理由で最も多いのは「必要性を感じていない」(44.3%)です。専門部署がある企業は9.3%にとどまり、約7割は組織的な体制が整っていません(出典:IPA「2024年度中小企業における情報セキュリティ対策の実態調査」速報版)。
ランサムウェアの被害は半期で過去最多
警察庁が2026年9月に公表した資料によると、2026年上半期のランサムウェアの被害報告件数は123件でした。資料では、この数字を次のように説明しています。
令和8年上半期におけるランサムウェアの被害報告件数は 123 件であり、半期の件数としては、統計を取り始めた令和2年下半期以降、最多となっている。
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
被害を受けた組織を規模別に見ると、中小企業が約6割を占めています。復旧に総額1,000万円以上かかった組織は全体の6割で、1か月未満で復旧できた組織は5割弱にとどまります(出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」)。
侵入の経路は、被害組織へのアンケートではVPN機器が約5割を占めます。メールの添付ファイルより、インターネットに露出した機器の弱点から入られる手口が多いとされています(出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」)。テレワーク用にVPNを入れている会社は、機器の更新状況を真っ先に確認したいところです。
2026年に警戒すべき脅威
IPAが2026年1月に公表した「情報セキュリティ10大脅威 2026」の組織編では、1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」でした。3位には「AIの利用をめぐるサイバーリスク」が入っています。このほか、4位に「システムの脆弱性を悪用した攻撃」、7位に「内部不正による情報漏えい等」、10位に「ビジネスメール詐欺」が並びます(出典:IPA「情報セキュリティ10大脅威 2026」)。
2位の脅威は、まさに中小企業が「入口」にされる攻撃です。取引先から対策状況を確認される場面は、今後さらに増えると考えられます。
まず取り組むべき基本は「情報セキュリティ6か条」
IPAは2026年3月に「中小企業の情報セキュリティ対策ガイドライン」を第4.0版へ改訂しました。この改訂で、従来の「5か条」に「バックアップを取ろう!」が加わり、「情報セキュリティ6か条」になっています。費用をかけずに始められるものが中心です(出典:IPA「中小企業の情報セキュリティ対策ガイドライン」)。
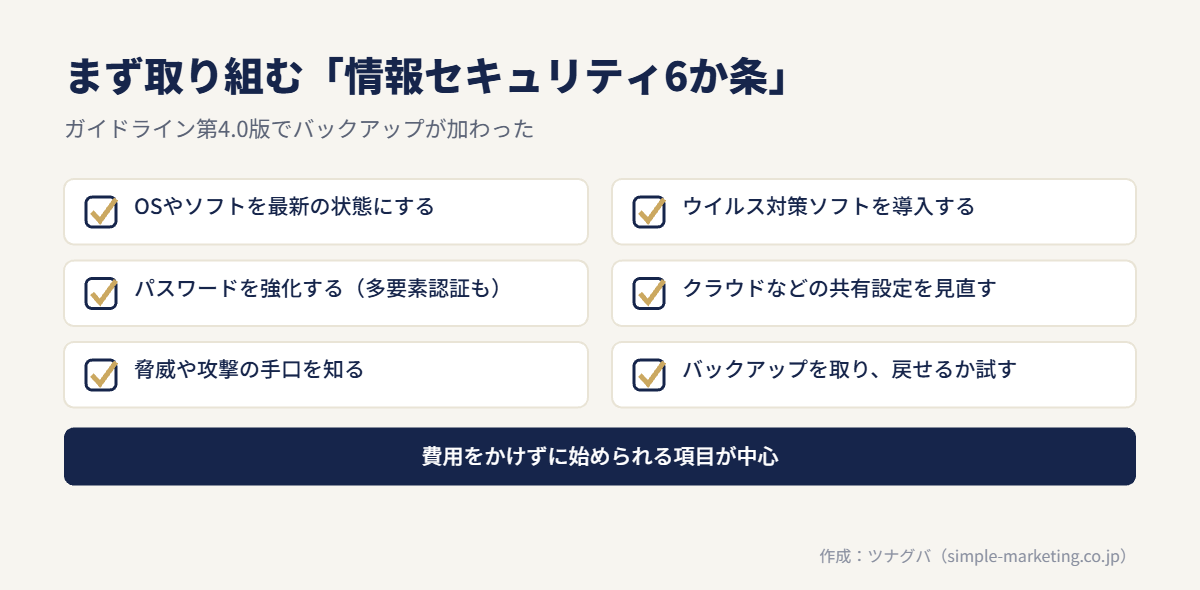
| 項目 | 具体的にやること | 費用の目安 |
|---|---|---|
| OSやソフトを最新に保つ | 自動更新をオンにする。サポートが切れたOS・機器を洗い出す | 0円(買い替えは別) |
| ウイルス対策ソフトを入れる | 全端末に導入し、定義ファイルを自動更新にする | OS標準機能なら0円 |
| パスワードを強化する | 長く推測されにくいものにし、使い回さない。多要素認証を有効にする | 0円〜 |
| 共有設定を見直す | クラウドやファイルサーバーの共有範囲を確認し、不要な公開を止める | 0円 |
| 脅威や手口を知る | IPAなどの注意喚起を共有し、不審メールの見分け方を社内で確認する | 0円 |
| バックアップを取る | 重要データを定期的に複製し、ネットワークから切り離した場所にも保管する | 外付け媒体やクラウドの費用 |
費用は一般的な小規模事業者(従業員数名〜数十名、PC中心の業務)を想定した目安です。端末数や既存環境によって変わります。
バックアップは「離して」「戻せるか」まで確認する
ランサム攻撃では、社内ネットワークにつながったバックアップまで暗号化されることがあります。バックアップの一部は、ネットワークから切り離した場所に置くことが大切です。
また、取っていても戻せなければ意味がありません。年に1回程度は、実際にデータを復元できるかを試しておくと安心です。
中小企業がサイバーセキュリティ対策を進める5つのステップ
6か条を押さえたら、組織として対策を続けられる形に整えます。IPAのガイドラインの考え方をもとに、中小企業が進めやすい順番にまとめました。
ステップ1:経営者が方針を決める
セキュリティ対策は、現場任せにすると止まりやすい取り組みです。経営者が「何を守るか」「誰が責任を持つか」を決め、予算と時間を割り当てます。ガイドラインには情報セキュリティ基本方針のサンプルもあり、たたき台として使えます。
ステップ2:守るべき情報と機器を洗い出す
顧客情報、取引データ、設計図、経理データなど、漏れたり消えたりすると困る情報を一覧にします。あわせて、PC、スマートフォン、ルーター、複合機など、社内のネットワークにつながる機器も書き出します。ガイドライン付録の資産管理台帳サンプルが参考になります。
ステップ3:自社診断で弱点を把握する
IPAの「5分でできる!情報セキュリティ自社診断」では、選択式の質問に答えていくと対策の抜けが分かります。第4.0版では「外部から内部ネットワークへの不要な通信を遮断する」と「ウェブサイトを安全に運用する」の項目が加わりました(出典:IPA「中小企業の情報セキュリティ対策ガイドライン」)。
ステップ4:ルールを決めて社内に周知する
パスワードの決め方、私物端末の扱い、メール添付ファイルの開き方など、最低限のルールを文書にします。長い規程より、1〜2枚のハンドブックのほうが守られやすい傾向があります。
ステップ5:事故が起きたときの連絡体制を決める
「おかしい」と気づいた社員が、誰に、どう連絡するかを決めておきます。ネットワークから端末を切り離す、取引先や警察へ連絡するなど、初動の手順も整理しておきましょう。ガイドラインには「セキュリティインシデント対応の手引き」が付録として用意されています。
ツールで補う対策の種類と優先順位
基本とルールが整ったら、人の注意だけでは防ぎにくい部分をツールで補います。代表的な対策と、優先順位の考え方を整理します。
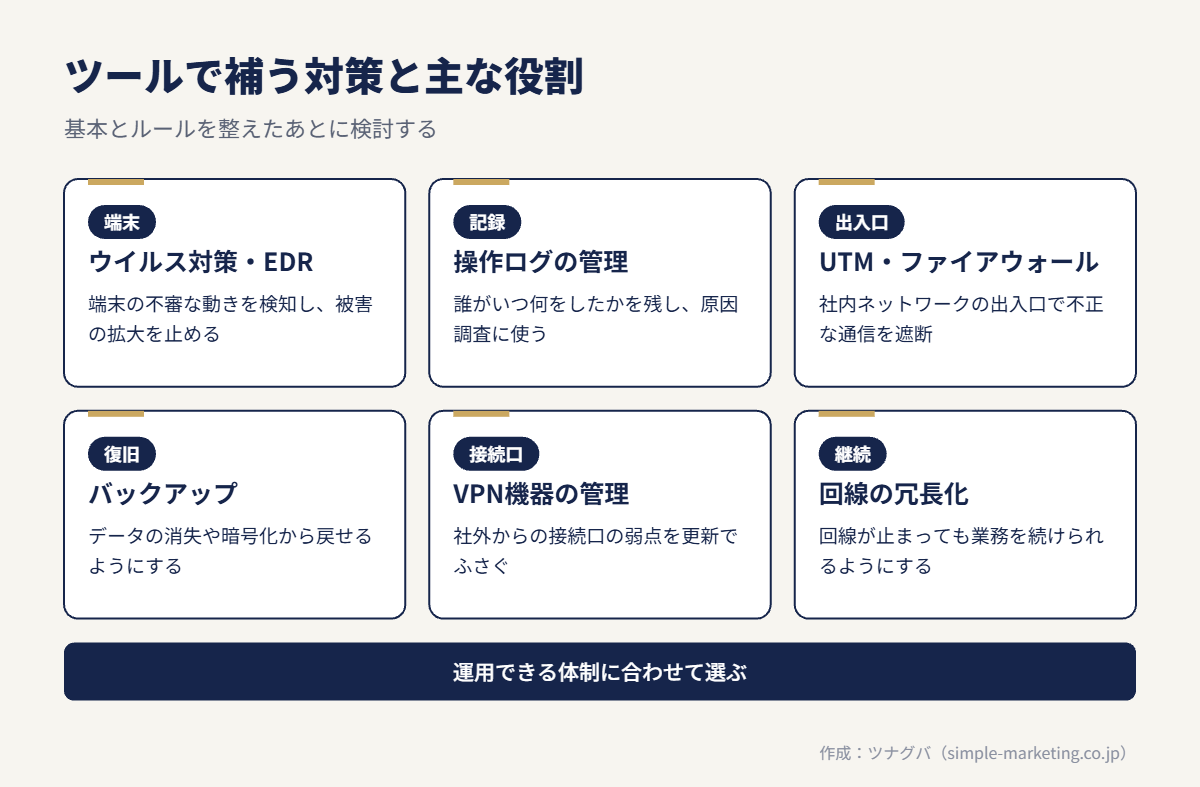
| 対策 | 主な役割 | 優先度が上がる企業 |
|---|---|---|
| ウイルス対策・EDR | 端末の不審な動きを検知し、被害の拡大を止める | 端末数が多い、社外で使うPCが多い |
| 操作ログの管理 | 誰がいつ何をしたかを記録し、原因調査や内部不正の抑止に使う | 顧客情報や機密データを扱う |
| UTM・ファイアウォール | 社内ネットワークの出入口で不正な通信を遮断する | 拠点にサーバーや複合機がある |
| バックアップ | データ消失や暗号化から復旧する | すべての企業 |
| 回線の冗長化 | 回線障害時も業務を止めない | 回線停止で売上が止まる店舗・コールセンターなど |
| メール対策 | なりすましや不審な添付ファイルを止める | 取引先とのメールが多い、経理の振込業務がある |
| VPN機器・リモート接続の管理 | 社外からの接続口の弱点をふさぐ | テレワークや保守業者の遠隔接続がある |
ログ管理は「事故後」に効く対策
防御の対策は事故を減らせますが、ゼロにはできません。事故が起きたときに「何が、どこから漏れたか」を説明できるかどうかで、取引先や顧客への対応は大きく変わります。パソコンのセキュリティ対策と操作ログの管理をまとめて行えるセキュリティ対策とログ管理のソフトウェアのように、両方を一度に整える方法もあります。
「止まらない」こともセキュリティの一部
情報セキュリティには「機密性」「完全性」「可用性」の3つの要素があります。可用性は、必要なときにシステムを使える状態を保つことです。回線が止まると業務が止まる企業では、予備の回線に自動で切り替える仕組みも検討対象になります。
社員教育と日常の運用で差がつくポイント
ツールを入れても、使う人の行動が変わらなければ事故は起きます。中小企業では、少ない手間で続けられる運用を決めておくことが大切です。
不審メールは「開かない」より「報告する」を習慣に
なりすましメールは年々見分けにくくなっています。「怪しいと感じたら開く前に報告する」「誤って開いても隠さず報告する」というルールのほうが、被害を小さくできます。報告した社員を責めない雰囲気づくりも欠かせません。
振込先の変更依頼は電話で確認する
10大脅威にも入っているビジネスメール詐欺は、取引先を装って振込先の変更を求める手口です。メールで振込先の変更を求められたら、既知の電話番号で相手に確認する。このルールを徹底すると、被害を防ぎやすくなります。
退職者と生成AIの扱いを決めておく
退職者のアカウントが残ったままになっているケースは珍しくありません。退職時のアカウント停止を手続きの一覧に入れておきましょう。また、生成AIに顧客情報や社外秘の資料を入力してよいかどうかも、あらかじめ社内で決めておく必要があります。
月に1回の点検日をつくる
OSの更新状況、バックアップの成否、不要なアカウントの有無を、月に1回まとめて確認します。担当者を1人決め、チェック表に記録しておくと、対策の抜けに早く気づけます。
費用の考え方と公的支援
セキュリティ対策の費用は、端末数、拠点数、扱う情報の重要度で大きく変わります。一律の相場を示しにくいため、ここでは考え方を整理します。
「被害額×起こりやすさ」で上限を考える
投資額を決めるときは、事故が起きた場合の損失を見積もります。たとえば業務が5日止まった場合の売上減、復旧の外注費、取引停止のリスクなどです。その損失に比べて妥当な範囲で、効果の大きい対策から順に入れていきます。
サイバーセキュリティお助け隊サービス
IPAは2021年春から、中小企業向けの対策をひとまとめにした「サイバーセキュリティお助け隊サービス」の制度を運営しています。IPAは制度の背景を次のように説明しています。
近年高度化・巧妙化するサイバー攻撃は、大企業だけでなく地域の中小企業やサプライチェーンも例外なく脅威にさらされています。
出典:IPA「サイバーセキュリティお助け隊サービス制度」
対象のサービスには「お助け隊マーク」が付与されます。自社で利用する場合は、デジタル化・AI導入補助金(旧:IT導入補助金)による導入支援制度も用意されています(出典:IPA「サイバーセキュリティお助け隊サービス制度」)。
2024年3月には、監視機能の強化や定期的なコンサルティングの実施などを要件とした「2類」が新たに設けられ、従来のサービスは「1類」となりました(出典:IPA「サイバーセキュリティお助け隊サービス2類について」)。価格や監視の範囲はサービスごとに異なるため、登録一覧で確認してください。
IPAの実態調査では、お助け隊サービスを導入した企業(102社)のうち、56.9%が「ワンパッケージでの情報セキュリティ対策」、55.9%が「導入が容易」を良かった点に挙げています(出典:IPA「2024年度中小企業における情報セキュリティ対策の実態調査」速報版)。詳しい要件や登録サービスはIPAのサイトで確認できます。
SECURITY ACTIONと補助金
IPAの「SECURITY ACTION」は、中小企業が対策への取り組みを自ら宣言する制度です。一つ星は情報セキュリティの基本項目への取り組み、二つ星は自社診断の実施と基本方針の策定・公開を宣言するものです(出典:IPA「SECURITY ACTION」)。2026年4月には、申込から管理までを行う新しい管理システムが公開されています。デジタル化・AI導入補助金(旧:IT導入補助金)などでは宣言が申請要件になってきた経緯もあるため、公募要領で最新の条件を確認してください。
外部サービスを選ぶときの判断基準とチェックリスト
ツールや外部サービスを比べるときは、機能の多さよりも「自社で運用し続けられるか」を重視します。導入前に、次の項目を確認しておきましょう。
- 守りたい情報と、想定する事故(漏えい・暗号化・停止)が明確になっているか
- 対象となる端末やOSの種類、台数を把握しているか
- アラートが出たとき、社内の誰が確認し、判断するか決まっているか
- サービス側が、検知後の対応(連絡・遠隔対応・駆けつけ)をどこまで行うか確認したか
- ログの保存期間と、事故時に取り出せる形式を確認したか
- 初期費用だけでなく、端末が増えたときの月額費用も試算したか
- 既存のウイルス対策ソフトや業務アプリと競合しないか
- 取引先から求められている要件(チェックシートなど)を満たせるか
外部サービスを入れなくてよいケース
すべての企業に、有料のツールや監視サービスが必要なわけではありません。たとえば、従業員が数名で、業務の大半をクラウドサービス上で完結し、顧客の機密情報をほとんど扱わない場合です。
このような企業では、OS標準のセキュリティ機能、多要素認証、クラウドの共有設定の見直し、バックアップの4点で、必要な水準を満たせることもあります。まずは6か条と自社診断で現状を確認し、足りない部分だけを補う考え方で十分です。
反対に、アラートを見る人がいないのに高機能なツールを入れても、効果は限られます。運用できる体制がない場合は、監視まで任せられるサービスを選ぶか、機能を絞ったほうが現実的です。
あわせて読みたい
- 情報漏洩対策を中小企業が進める手順|優先順位とチェックリスト
- インターネット回線のバックアップとは?方式・費用の考え方と選び方
- 操作ログ管理とは?目的別に残すログと運用ルールの決め方
- 店舗の通信障害対策|決済・電話が止まる前に決める手順と備え
- BCP策定の手順を中小企業向けに解説|5つのステップと運用のポイント
ツナグバで、セキュリティ対策のサービスを比べる
ツナグバは、法人向けサービスを無料で比較し、複数の資料をまとめて請求できるサイトです。セキュリティ対策の分野では、次のようなサービスを掲載しています。
- セキュリティ対策とログ管理のソフトウェア:パソコンのセキュリティ対策と、操作ログの管理を行うソフトウェアです。情報漏えい対策を強化したい企業に向いています。
- インターネット回線のバックアップ:メインの回線が止まったときに、自動で予備の回線に切り替えるサービスです。通信障害による業務停止のリスクを減らします。
資料を取り寄せて、自社の端末数や運用体制に合うかを比べてみてください。
セキュリティ対策とログ管理のソフトウェア
こんな課題に向いています。
- 社員のパソコンで何が行われているか把握できていない
- 情報漏えいが起きたとき、原因を調べる手がかりがない
- セキュリティ対策が個人任せになり、対策の状況がばらばらになっている
主な特徴は次のとおりです。
- パソコンの操作記録(ログ)を残せる:ファイルの持ち出しや操作の記録を残し、あとから確認できます。問題が起きたときの調査に使えます。
- 不審な操作に気づくきっかけを作れる:この種のソフトウェアには、決めたルールに合わない操作を知らせる機能を持つものがあります。機能の範囲は製品によって違うため、資料で確認してください。
- 社内のパソコンをまとめて管理できる:対策の状況を管理画面でまとめて確認できるものが一般的です。担当者が一台ずつ見て回る手間を減らせます。
資料で確かめたいことの例です。
- パソコンの台数ごとの料金と、初期費用の有無
- 今使っているOS(基本ソフト)やウイルス対策ソフトとの相性
- ログの保存期間と、保存先(社内かクラウドか)
通信障害に備える、インターネット回線のバックアップ
こんな課題に向いています。
- 回線が止まるとレジや予約システムが使えず、営業ができなくなる
- 通信障害が起きたとき、復旧を待つ以外に手がない
- 回線を二重に契約するのは費用や管理が負担になりそうで踏み切れない
主な特徴は次のとおりです。
- メイン回線が止まると予備の回線に切り替わる:障害を検知すると、予備の回線へ自動で切り替える仕組みです。業務が止まる時間を短くすることを目指します。
- 回線が戻ればメイン回線に戻せる:メイン回線が復旧した後に、元の回線へ戻す仕組みを持つものが一般的です。切り替えの動き方は製品によって違うため、資料で確認してください。
- 今の回線に追加する形で導入できる:メインの回線を変えずに、予備の回線と機器を追加する形が一般的です。今の環境に合わせて検討できます。
資料で確かめたいことの例です。
- 予備回線の種類と、通信の速さ・容量の上限
- 月額料金と、機器の費用の内訳
- 今の回線や機器と組み合わせられるか
よくある質問
Q. 従業員が10人未満でも対策は必要ですか?
必要です。規模に関係なく、取引先への踏み台にされるリスクがあります。ただし、大がかりなツールが必要とは限りません。まずは6か条と自社診断から始めるのが現実的です。
Q. 無料のウイルス対策だけでは不十分ですか?
OS標準のウイルス対策でも、基本的な防御は可能です。ただし、操作ログの記録や、複数端末の一元管理、検知後の対応支援は含まれないことが多くあります。扱う情報の重要度と端末数で判断してください。
Q. 何から手をつければよいか分かりません。
IPAの「5分でできる!情報セキュリティ自社診断」を最初に行うのがおすすめです。できていない項目が分かれば、優先順位を決めやすくなります。
Q. VPNを使っています。何に気をつければよいですか?
VPN機器のファームウェアを最新に保ち、使っていないアカウントを削除し、可能なら多要素認証を有効にします。警察庁の資料では、ランサムウェアの侵入経路の約5割がVPN機器でした。保守を業者に任せている場合も、更新の状況を定期的に確認してください。
Q. 取引先からセキュリティのチェックシートを求められました。
回答できない項目は、対策が足りない部分を示しています。IPAのガイドライン第4.0版は、国が検討を進めているサプライチェーン向けのセキュリティ対策評価制度の考え方も反映しています(出典:IPA「中小企業の情報セキュリティ対策ガイドライン第4.0版」プレスリリース)。ガイドラインに沿って整備すると、回答の根拠を示しやすくなります。
参考資料
- IPA「2024年度中小企業における情報セキュリティ対策の実態調査」速報版(2025年2月14日公表)
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版の公開(2026年3月27日公表)
- IPA「中小企業の情報セキュリティ対策ガイドライン」
- IPA「情報セキュリティ10大脅威 2026」(2026年1月29日公表)
- IPA「サイバーセキュリティお助け隊サービス制度」(2026年4月28日更新)
- IPA「サイバーセキュリティお助け隊サービス2類について」
- IPA「SECURITY ACTION」
- IPA「5分でできる!情報セキュリティ自社診断」
