
社員が使うパスワードの作り方や管理の方法が、人によってばらばらになっていないでしょうか。付箋に書いてパソコンに貼っている、同じパスワードを複数のサービスで使い回している、退職した社員のアカウントがそのまま残っている。こうした状態は、不正なログインや情報漏えいのきっかけになります。
パスワードの管理は、社員一人ひとりの注意に任せるだけでは限界があります。会社としてルールを決め、全員に伝え、守られているかを確かめる仕組みが必要です。
この記事では、社内のパスワード管理ルールで決めるべき項目を、公的な資料をもとに整理します。長さと作り方、使い回しの禁止、定期変更の考え方、保管と共有、多要素認証、退職時の扱いまでを順に解説します。
あわせて、規程に書く内容の例と、運用のチェックリストもまとめました。ルールを作るとき、見直すときの確認に使ってください。
パスワード管理の社内ルールが必要な理由
パスワードは、社内の情報やシステムに入るための鍵です。総務省は、企業・組織におけるパスワードを、ユーザ名と組み合わせることで情報資産へのアクセスの可否を決める重要なものと位置づけています(出典:総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」)。
IPA(情報処理推進機構)の中小企業向けガイドラインは、パスワード管理の対策について次のように説明しています。
パスワードが推測や解析されたり、クラウドサービスから流出したID・パスワードが悪用されたりすることで、不正にログインされる被害が増えています。パスワードは「長く」、「複雑に」、「使い回さない」ようにして強化しましょう。
出典:IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版 本編」
第4.0版では、はじめに取り組んでほしい対策が「情報セキュリティ6か条」にまとめられ、その一つに「パスワードを強化しよう!」が入っています(出典:IPA(独立行政法人情報処理推進機構)「中小企業の情報セキュリティ対策ガイドライン 第4.0版」)。中小企業でも、まず取り組むべき基本の対策とされていることが分かります。
法律の上でも管理が求められている
不正アクセス禁止法は、アクセス制御の機能を付けたアクセス管理者に対して、識別符号(IDやパスワード)の適正な管理に努め、機能の有効性を検証し、必要な措置を講じるよう努めることを定めています(出典:e-Gov法令検索「不正アクセス行為の禁止等に関する法律」第5条・第8条)。
顧客や社員の個人データを扱うシステムであれば、個人情報保護法の安全管理措置も関わります。同法は、個人データの漏えいなどを防ぐために必要かつ適切な措置を講じることを求めています(出典:e-Gov法令検索「個人情報の保護に関する法律」第23条)。個人情報保護委員会のガイドラインは、技術的安全管理措置の一つとして、システムを使う従業者が正当なアクセス権を持つ者であることを識別した結果に基づき認証することを挙げています(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)。
脅威は増え続けている
IPAが毎年公表する「情報セキュリティ10大脅威」の2026年版では、組織向けの1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」でした(出典:IPA「情報セキュリティ10大脅威 2026」)。こうした攻撃の入り口として、盗まれたり推測されたりしたIDとパスワードが使われることがあります。取引先とつながる中小企業も、攻撃の対象になりえます。
社内ルールで決めるべき7つの項目
パスワード管理の社内ルールでは、少なくとも次の7つの項目を決めておきます。
- パスワードの長さと作り方
- 使い回しの禁止
- 変更のタイミング
- 保管の方法
- 共有の禁止と例外の扱い
- 多要素認証の利用
- 入社・異動・退職のときの扱い
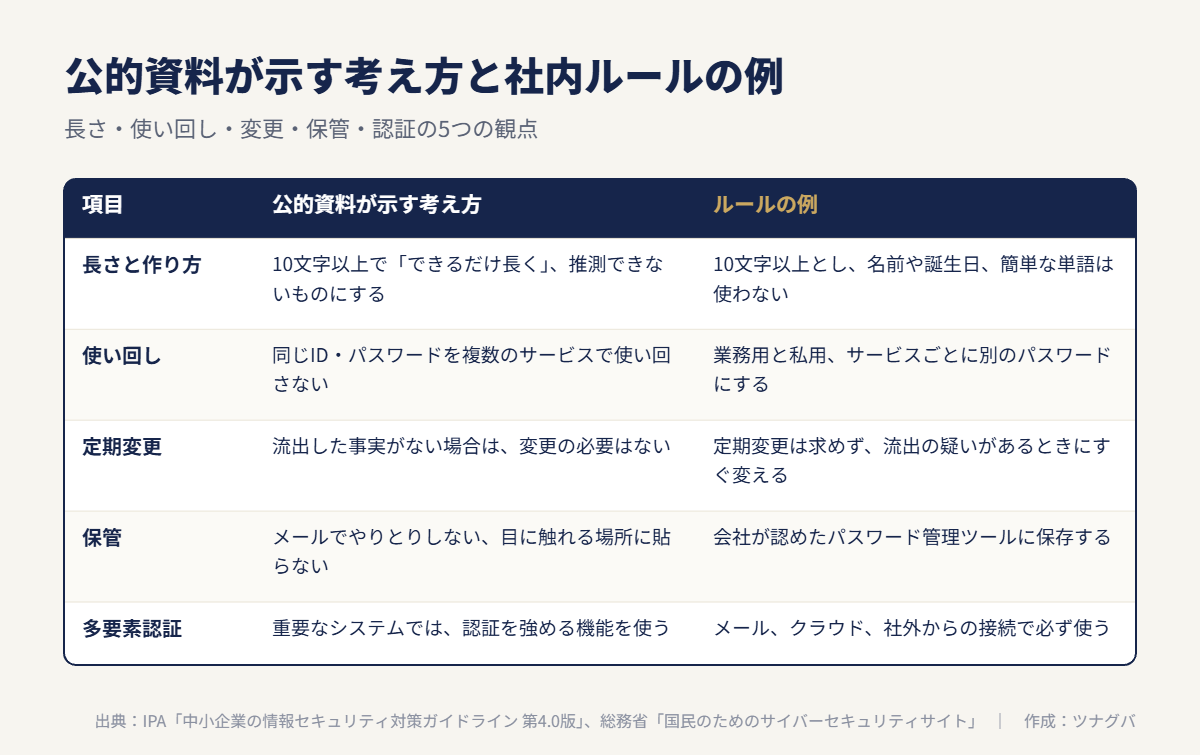
それぞれの項目について、公的な資料が示す考え方を確かめながら、ルールの例を見ていきます。
| 項目 | 公的資料が示す考え方 | ルールの例 |
|---|---|---|
| 長さと作り方 | 10文字以上で「できるだけ長く」、推測できないものにする(IPA) | 10文字以上とし、名前や誕生日、簡単な単語は使わない |
| 使い回し | 同じID・パスワードを複数のサービスで使い回さない(IPA・総務省) | 業務用と私用、サービスごとに別のパスワードにする |
| 定期変更 | 流出した事実がない場合は変更の必要はない(総務省) | 定期変更は求めず、流出の疑いがあるときにすぐ変える |
| 保管 | メールでやりとりしない、目に触れる場所に貼らない(総務省) | 会社が認めたパスワード管理ツールに保存する |
| 多要素認証 | 重要なシステムでは認証を強める機能を使う(IPA) | メール、クラウド、社外から接続する仕組みで必ず使う |
パスワードの長さと作り方
IPAのガイドラインは、パスワード管理の対策例として、パスワードは10文字以上で「できるだけ長く」、大文字、小文字、数字、記号を含めて「複雑に」し、名前、電話番号、誕生日、簡単な英単語などは使わないことを挙げています(出典:IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版 本編」)。
総務省は、覚えなければならないパスワードの場合、無関係な複数の単語をつなげたり、その間に数字を挟んだりすると、推測されにくく覚えやすいパスワードを作れるとしています(出典:総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」)。危険なパスワードの例として、IDと同じ文字列、家族の名前や電話番号、辞書に載っている単語ひとつだけ、同じ文字の繰り返し、短すぎる文字列が挙げられています(出典:総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」)。
社内ルールでは、最低の文字数と、使ってはいけない文字列の例を具体的に書いておくと、社員が迷いにくくなります。システムの側で最低の文字数を設定できる場合は、ルールと同じ値にそろえておきます。
初期パスワードは必ず変える
パソコン、ルーター、複合機、ネットワーク接続のハードディスクなどには、購入時の初期パスワードが設定されていることがあります。IPAは、初期設定のパスワードを変更することを対策例の最初に挙げています(出典:IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版 本編」)。機器を導入したときに変える手順を、ルールに入れておきます。
使い回しの禁止と、定期変更の考え方
使い回しは禁止する
同じパスワードを複数のサービスで使っていると、一つのサービスから漏れたパスワードで、ほかのサービスにも入られてしまいます。総務省は、サービスから流出したアカウント情報を使って、他のサービスへの不正ログインを試す攻撃の手口が知られていると注意を促しています(出典:総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」)。
業務で使うパスワードを、私用のサービスで使わないことも明記しておきます。
定期変更は求めなくてよい
以前は、パスワードを数か月ごとに変えることが推奨されていました。現在は考え方が変わっています。総務省は次のように説明しています。
実際にパスワードを破られアカウントが乗っ取られる等のサービス側から流出した事実がない場合は、パスワードを変更する必要はありません。
出典:総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」
同じページでは、定期的な変更をするとパスワードの作り方がパターン化して簡単なものになったり、使い回しをするようになったりすることの方が問題になるとしています(出典:総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」)。米国国立標準技術研究所(NIST)のガイドラインや、日本の内閣サイバーセキュリティセンター(現・国家サイバー統括室)の資料でも、同じ考え方が示されていると紹介されています(出典:総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」)。
社内ルールでは、定期変更を求める代わりに、「流出の疑いがあるとき」「不審なログインの通知があったとき」「パソコンを紛失したとき」など、すぐに変えるべき場面を具体的に書いておきます。
保管と共有のルール
保管はパスワード管理ツールを基本にする
サービスごとに違う長いパスワードを、すべて覚えるのは現実的ではありません。総務省は、パスワードを覚える必要のないパスワード管理ツールを使うことも推奨されるとし、その場合はマスターパスワードや端末のロックで守る必要があるとしています(出典:総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」)。
会社として使ってよい管理ツールを決め、マスターパスワードの作り方や、端末のロックの設定もルールに入れます。
やってはいけない保管の方法
総務省は、パスワードを同僚などの第三者に教えないこと、電子メールでやりとりしないこと、メモをディスプレイなど他人の目に触れる場所に貼らないことを挙げています(出典:総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」)。やむを得ずメモをする場合は、鍵のかかる机や金庫など安全な方法で保管することとされています(出典:総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」)。
IPAのガイドラインも、紙、ファイル、パスワード管理アプリなど、保管方法の違いを理解し、自社に適した管理ルールを定めて従業員に周知するよう求めています(出典:IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版 本編」)。
共有アカウントは例外として管理する
一つのIDとパスワードを複数の社員で使う共有アカウントは、誰が使ったのかが分からなくなります。不正アクセス禁止法は、業務その他正当な理由による場合を除き、他人の識別符号をアクセス管理者や利用権者以外の者に提供することを禁じています(出典:e-Gov法令検索「不正アクセス行為の禁止等に関する法律」第5条・第8条)。
原則として、アカウントは一人に一つとします。SNSの公式アカウントなど、どうしても共有が必要な場合は、使ってよい人を決め、管理ツールの共有機能を使い、担当者が代わったらパスワードを変えるといった例外の扱いを決めておきます。
多要素認証を組み合わせる
パスワードだけに頼らず、ほかの認証を組み合わせることも大切です。総務省は、多要素認証を「知識情報」「所持情報」「生体情報」のうち2つ以上を組み合わせて認証することと説明し、利用するシステムで設定できる場合は積極的に利用するよう勧めています(出典:総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」)。
IPAのガイドラインも、特にVPNや重要なシステムを利用する場合は、強固なパスワードを設定し、可能な場合は多段階認証、多要素認証、パスキーなどの認証強化機能を利用することを対策例に挙げています(出典:IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版 本編」)。
社内ルールでは、多要素認証を必ず使うシステムを一覧にしておきます。メール、クラウドのファイル共有、会計や顧客管理のシステム、社外から社内に接続する仕組みなどが、優先して設定したい対象です。
入社・異動・退職のときの扱い
パスワードの管理は、作り方だけでなく、アカウントの始まりと終わりの管理も含みます。
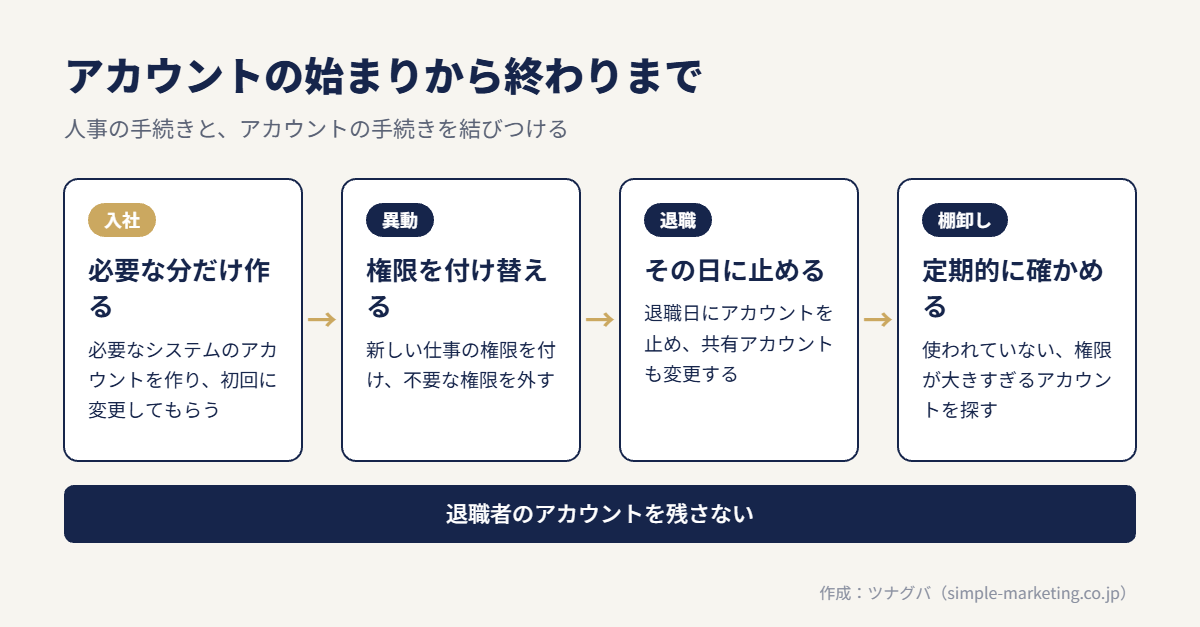
- 入社のとき:必要なシステムのアカウントだけを作り、初回のログインでパスワードを変えてもらう
- 異動のとき:新しい仕事に必要な権限を付け、不要になった権限を外す
- 退職のとき:退職日にアカウントを止め、共有アカウントのパスワードを変える
- 定期的な棚卸し:使われていないアカウントや、権限が大きすぎるアカウントがないかを確かめる
退職した社員のアカウントが残っていると、外部から不正に使われても気づきにくくなります。人事の手続きと、アカウントの停止の手続きを結びつけておくことが大切です。
規程の作り方と、社内への定着
ルールは文書にし、全員に伝えて初めて機能します。IPAは、中小企業向けガイドラインの付録として、情報セキュリティ関連規程のサンプルや、情報セキュリティハンドブックのひな形を公開しています(出典:IPA(独立行政法人情報処理推進機構)「中小企業の情報セキュリティ対策ガイドライン 第4.0版」)。一から作るのが難しい場合は、こうした資料を自社に合わせて直す方法があります。
規程を作るときは、次の流れで進めます。
- 社内で使っているシステムとアカウントを一覧にする
- 上の7つの項目について、自社のルールを決める
- 規程として文書にし、経営者が承認する
- 説明の場を設け、社員に内容と理由を伝える
- 守られているかを定期的に確かめ、必要に応じて見直す
IPAは、中小企業が情報セキュリティ対策に取り組むことを自己宣言する制度として「SECURITY ACTION」を設けています(出典:IPA「SECURITY ACTION セキュリティ対策自己宣言」)。規程づくりをきっかけに、こうした制度の活用を検討するのもよいでしょう。
運用のチェックリスト
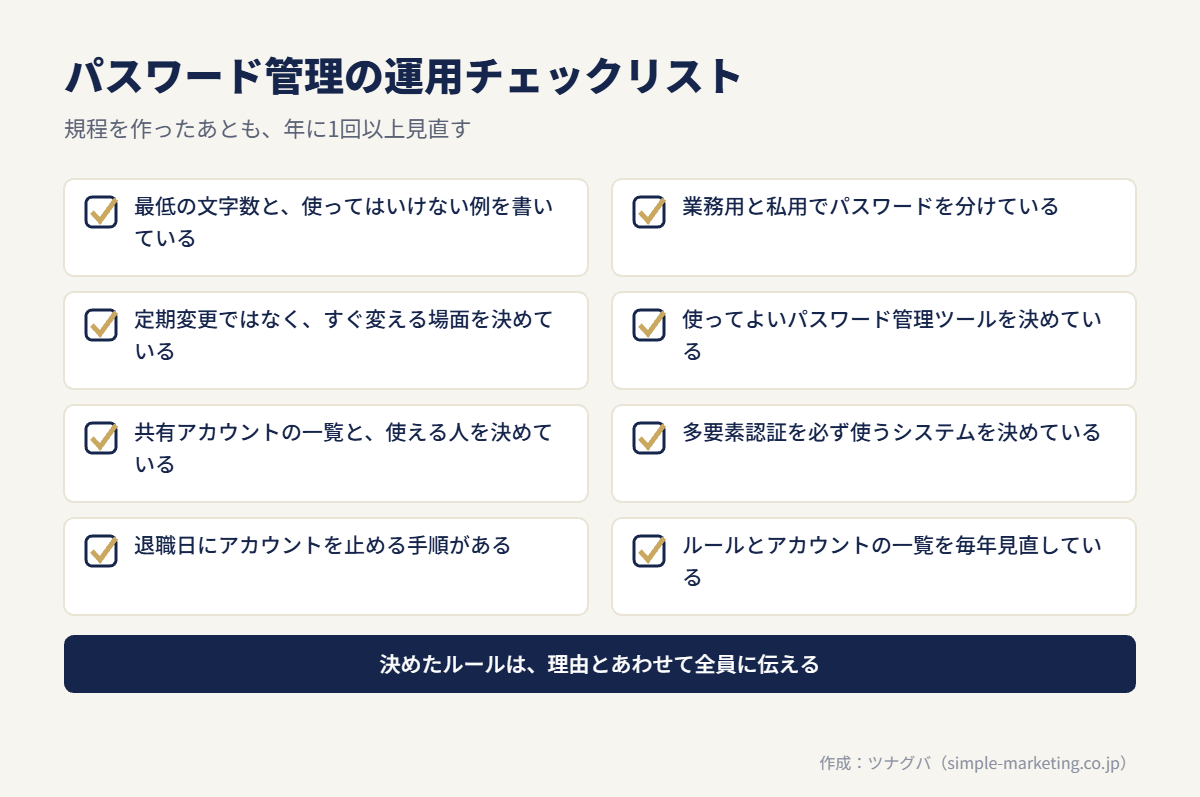
- 規程に、パスワードの最低の文字数と使ってはいけない例を書いている
- 業務用と私用でパスワードを分けることを決めている
- 定期変更ではなく、すぐに変えるべき場面を決めている
- 会社として使ってよいパスワード管理ツールを決めている
- 共有アカウントの一覧と、使ってよい人を決めている
- 多要素認証を必ず使うシステムを決めている
- 退職日にアカウントを止める手順がある
- 年に1回以上、ルールとアカウントの一覧を見直している
ルールが守られているかを確かめる
規程を作っても、守られているかを確かめる手段がないと、いつのまにか元の状態に戻ってしまいます。社員が少ない会社では、年に1回、アカウントの一覧と規程を見直す時間を設けるだけでも効果があります。
社員のパソコンが多く、誰がどのような操作をしているかを把握できていない場合は、操作の記録(ログ)を残し、対策の状況をまとめて確認できる仕組みを検討する価値があります。ファイルの持ち出しや操作の記録を残し、問題が起きたときの調査に使える、ツナグバ掲載のセキュリティ対策とログ管理のソフトウェアも比較の候補になります。
あわせて読みたい
- BCP策定の手順を中小企業向けに解説|5つのステップと運用のポイント
- 操作ログ管理とは?目的別に残すログと運用ルールの決め方
- 情報漏洩対策を中小企業が進める手順|優先順位とチェックリスト
- USBメモリ使用禁止の社内ルール|規程の書き方・例外・代替手段
- 退職者の情報持ち出し対策|在職中から退職後までの手順と確認表
ツナグバで、セキュリティ対策のソフトウェアを比べる
ツナグバは、法人向けサービスを無料で探し、複数のサービスの資料をまとめて請求できるサイトです。
ITツール・SaaSの分野では、情報漏えい対策を強化したい企業に向けて、セキュリティ対策とログ管理のソフトウェアを掲載しています。パソコンの操作の記録を残してあとから確認でき、社内のパソコンの対策の状況を管理画面でまとめて確認できるものが一般的です。決めたルールに合わない操作を知らせる機能を持つ製品もあります。
機能の範囲や料金は製品によって違うため、資料で確認してください。社内のパソコンの台数や、今の対策の状況に合うかを確かめてから検討するとよいでしょう。
こんな課題があれば
- 社員のパソコンで何が行われているか把握できていない
- 情報漏えいが起きたとき、原因を調べる手がかりがない
- セキュリティ対策が個人任せになり、対策の状況がばらばらになっている
掲載サービスでできること
- パソコンの操作記録(ログ)を残せる:ファイルの持ち出しや操作の記録を残し、あとから確認できます。問題が起きたときの調査に使えます。
- 不審な操作に気づくきっかけを作れる:この種のソフトウェアには、決めたルールに合わない操作を知らせる機能を持つものがあります。機能の範囲は製品によって違うため、資料で確認してください。
- 社内のパソコンをまとめて管理できる:対策の状況を管理画面でまとめて確認できるものが一般的です。担当者が一台ずつ見て回る手間を減らせます。
資料で確かめたいこと
- パソコンの台数ごとの料金と、初期費用の有無
- 今使っているOS(基本ソフト)やウイルス対策ソフトとの相性
- ログの保存期間と、保存先(社内かクラウドか)
- 社員への説明や、導入時の設定支援があるか
- 契約期間と、台数を増減するときの条件
よくある質問
パスワードは何文字以上にすればよいですか?
IPAの中小企業向けガイドラインは、10文字以上で「できるだけ長く」することを対策例に挙げています。社内ルールでは、少なくともこの水準を下限にし、システムの設定もそろえておくとよいでしょう。
長さに加えて、推測されやすい文字列を使わないことも大切です。
パスワードの定期変更をやめても大丈夫ですか?
総務省は、流出した事実がない場合はパスワードを変更する必要はないとしています。定期変更をやめる代わりに、流出の疑いがあるときなど、すぐに変える場面をルールで決めておきます。
あわせて、使い回しの禁止と多要素認証の利用を徹底することが前提になります。
パスワードをブラウザに保存してもよいですか?
総務省は、スマートフォンやWebブラウザの標準機能を含むパスワード保存機能の活用に触れたうえで、企業ごとに決まりを定めていることもあるため、情報システムの担当者に確認するよう案内しています。
会社として使ってよい保存の方法を決め、端末のロックとあわせてルールにしておきます。
社員が少ない会社でも規程は必要ですか?
人数が少なくても、文書にしておくことをおすすめします。口頭のルールは、担当者が代わると引き継がれにくくなります。
最初は1枚の簡単な文書でも構いません。7つの項目について、自社で決めたことを書き出すところから始めてください。
参考資料
- 総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」
- IPA(独立行政法人情報処理推進機構)「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年3月27日公開)
- IPA「情報セキュリティ10大脅威 2026」
- e-Gov法令検索「不正アクセス行為の禁止等に関する法律」第5条・第8条
- e-Gov法令検索「個人情報の保護に関する法律」第23条
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- IPA「SECURITY ACTION セキュリティ対策自己宣言」
- IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版 本編」
